Elektrine
Log in Register
Paige Chat Timeline Gallery Friends Email Drive DNS Private DNS Domains VPN Kairo Nerve
Remote

macfranc

@macfranc@poliversity.it
  • Open on poliversity.it

Quello di Informapirata. Admin dell'istanza #poliversity :poly: dedicata alla #scuola alla #ricerca scientifica, all' #istruzione e al #giornalismo. Sostenitore della #privacy, dell' #anonimato, del diritto alla #conoscenza, del software libero. Sono quello di Informapirata :infopp: Poliverso :polo: Feddit :feddit: e Citiverse :citiverse:
#fediverso #italian #fedi22

1738 Followers
1791 Following
45 Posts
Joined November 07, 2022
Blog:
https://www.informapirata.it/2024/10/12/poliversity-listanza-mastodon-per-giornalisti-e-studiosi-consentira-di-scrivere-post-lunghi-e-formattati/
Friendica:
https://poliverso.org/profile/notizie
Lemmy:
https://feddit.it/u/poliverso
Telegram:
https://t.me/ppinforma
Open post
macfranc @macfranc@poliversity.it
· 1w ago
ATTENZIONE - Ecco perché il tuo account su Poliversity.it potrebbe venire bloccato e cosa devi fare se succede

Poliversity.it è un server del Fediverso collegato a tutti gli altri server del mondo attraverso il protocollo Activitypub. Poliversity è un servizio gratuito autofinanziato da noi amministratori e si sostiene per il 30% anche grazie a quella piccola parte dei propri iscritti che hanno deciso di donare attraverso Liberapay, attraverso Ko-Fi o attraverso Paypal.

A proposito...
Qui la pagina Liberapay
Qui la pagina Ko-Fi
Qui la pagina Paypal
Ma attenzione: donare non significa acquistare un account su Poliversity.it! La donazione è un atto di generosità e noi non possiamo collegare il donatore all'account su Poliversity; quello che possiamo fare invece è ospitare gli account attivi (naturalmente quelli che rispettano le regole del server...)

Ecco perché il tuo account potrebbe risultare bloccato

A causa dell'aumento vertiginoso dei costi dell'hardware e dell'hosting (grazie all'impennata dovuta alla bolla dell'Intelligenza Artificiale) e a causa del fatto che diversi bot governati dall'intelligenza artificiale (che possono pubblicare decine di messaggi al minuto) si iscrivono silenziosamente per poi sparare messaggi fastidiosi per numero e contenuto, in questa fase stiamo procedendo a una pulizia intensiva che prevede l'eliminazione di tutti quegli account che non dànno nessun valore alla conversazione e al confronto. In particolar modo stiamo eliminando:

  • gli account che non si sono più loggati negli ultimi trenta giorni
  • gli account che non pubblicano nulla da più di tre mesi
  • account che non hanno mai pubblicato nulla
  • account con la biografia che non sia in italiano o in esperanto
  • account sospetti

Siccome l'eliminazione è un'azione non reversibile, abbiamo deciso di "congelare" temporaneamente (solo congelare, non eliminare: quello LO FAREMO DOPO UNA DECINA DI GIORNI) tutti quegli account che rientrano in queste tipologie. Il blocco durerà qualche giorno o qualche settimana e noi amministratori non ci metteremo a contattare ciascun utente, anche perché il tempo è una risorsa limitata e noi abbiamo tante altre cose che preferiamo fare.

Politica sui lurker

Cari lurker, noi vi vogliamo tanto bene e vi rispettiamo moltissimo, ma abbiamo bisogno di avere una prova del vostro stato in vita e perciò vi chiediamo di scrivere ogni tanto @macfranc@poliversity.it, possibilmente un messaggio pubblico. In caso contrario non prendétevela con noi se vi eliminiamo l'account, sapendo che non è un gran danno, dal momento che non perderete alcun contenuto e che potete salvare periodicamente i contatti seguiti!

Cosa devo fare se il mio account è stato bloccato ma non è ancora stato eliminato?

In tal caso potete:

  • contattare @macfranc@poliversity.it
  • contattare gli amministratori attraverso l'indirizzo email riportato nella pagina della privacy policy
  • contattare con un altro vostro account del fediverso i profili collegati al server Poliverso
  • contattare in maniera anonima l'account Poliverso su Fedisky.it e indicare il nomeutente o l'email con cui vi siete registrati
Cosa devo fare se il mio account non è ancora stato bloccato??

Pubblicare qualcosa o contattate l'amministratore... 😅

Cosa devo fare se il mio account è stato eliminato?

In tal caso non possiamo fare niente, né noi né voi, e l'unica cosa che potete fare è reiscrivervi (stavolta però fate più attenzione e se sapete che non userete Poliversity.it, lasciate perdere...)

Quale app posso utilizzare per poliversity.it

Premesso che potete usare qualsiasi app per Mastodon, l'unica app con una barra di formattazione per utilizzare al meglio Mastodon glitch-soc è Raccoon for Friendica, disponibile per Android sul Play Store ma scaricabile liberamente anche da GitHub

Infine... qualche aggiornamento sui nostri bellissimi progetti 😁

Dopo il lancio di citiverse.it, il forum di luoghi e delle città d'Italia, completamente integrato con il Fediverso, abbiamo lanciato il primo "server Bluesky" italiano, al momento aperto solo tramite codice di invito.

Fedisky.it è un servizio basato su WAFRN che crea un server Activitypub e un nodo PDS ATProto e che quindi vi consente di essere contemporaneamente sia su Bluesky che nel Fediverso.

Visitatelo e, se desiderate provarlo, fateci sapere se volete un codice monouso tutto per voi!
@fediverso

it.liberapay.com
13
1
16
0
Open post
macfranc @macfranc@poliversity.it
· 1w ago
L'Europa non dovrebbe puntare il suo futuro nell'IA sui grandi centri dati.

L'Europa dovrebbe diffidare degli investimenti generazionali in tecnologie che potrebbero presto essere superate da alternative più economiche ed efficienti.

«la Silicon Valley... [ha creato] ...grandi concentrazioni di processori che richiedono enormi quantità di energia, acqua e capitale per supportare modelli sempre più grandi gestiti da una manciata di aziende. Questo viene considerato un requisito fisico naturale dell'intelligenza artificiale, ma si tratta più di un modello di business che di una questione tecnologica»

https://www.rapporteur.com/opinion/europe-shouldnt-bet-its-ai-future-on-big-data-centres/

@aitech

rapporteur.com
6
1
8
0
Open post
macfranc @macfranc@poliversity.it
· 2w ago
Il cervello è composto da due organi separati uniti dall'evoluzione Sfidando secoli di dogmi scientifici, i ricercatori hanno scoperto che il cervello dei vertebrati non deriva da una singola cellula progenitrice, ma si sviluppa invece da due linee cellulari distinte e reciprocamente esclusive che si sono evolute indipendentemente. Questa divisione evolutiva ha consentito al team di coltivare con successo per la prima volta in laboratorio autentici neuroni rombencefalici umani, stabilendo un nuovo modello per studiare e trattare disturbi fatali del tronco encefalico come la SLA e l’atrofia muscolare spinale Doppia origine evolutiva: anziché avere origine da una singola cellula progenitrice ancestrale, il cervello si forma attraverso due linee parallele: una linea che esprime Otx2 destinata al proencefalo e al mesencefalo e una linea separata che esprime Gbx2 che costituisce il rombencefalo.Paesaggi della cromatina bloccata: l'ectoderma neurale anteriore e posteriore presentano configurazioni della cromatina fondamentalmente distinte rispetto alla gastrulazione precoce, il che spiega perché decenni di tentativi di convincere i precursori del proencefalo a entrare nel tessuto rombencefalico siano falliti.Prima autentica coltura del rombencefalo: rispettando questa divisione precoce dello sviluppo, i ricercatori sono riusciti a far maturare le cellule staminali pluripotenti umane in motoneuroni del rombencefalo funzionali ed elettricamente attivi che governano la deglutizione, la respirazione e il movimento facciale. https://neurosciencenews.com/brain-separate-organs-evolution-31219/ @scienza
The Brain Is Two Separate Organs Joined by Evolution - Neuroscience News
Neuroscience News

The Brain Is Two Separate Organs Joined by Evolution - Neuroscience News

A new study reveals the human brain is composed of two independently evolved organs, enabling the first lab-grown human hindbrain neurons.

6
2
8
0
Open post
macfranc @macfranc@poliversity.it
· 1mo ago
DICHIARAZIONE DEL COLLETTIVO A/I SULLE SANZIONI DISPOSTE DAL GOVERNO USA NEI SUOI CONFRONTI – A STATEMENT BY A/I COLLECTIVE ABOUT US SANCTIONS Oggi abbiamo appreso che il governo degli Stati Uniti ha deciso di inserire un piccolo collettivo di volontari e attivisti digitali italiani nell’elenco delle organizzazioni terroristiche mondiali meritevoli di sanzioni, come si può leggere nelle dichiarazioni del Dipartimento del Tesoro, in quelle del Dipartimento di Stato e nel relativo Ordine Esecutivo emesso. Noi respingiamo al mittente tutte le accuse presentate in tali dichiarazioni e allo stesso tempo riaffermiamo con forza il nostro impegno nel fornire una piattaforma di strumenti di auto-difesa digitale per permettere ad attivist*, singole persone, gruppi e associazioni di comunicare liberamente. https://cavallette.noblogs.org/2026/08/10076 @pirati
cavallette.noblogs.org
20
0
27
0
Open post
macfranc @macfranc@poliversity.it
· 1mo ago
La piattaforma A/I finita nel mirino della «data scientist» trumpiana Si può zoomare sulla propria città. Cliccare su uno dei puntini che compaiono e leggere che tipo di blog è, chi lo gestisce, con quali altri blog scambia link, quali sigle cita. E poi scendere fino alla singola frase pubblicata, archiviata come se fosse una prova giudiziaria. Si chiama «TrumpBlogs» ed è online da lunedì. È un dossier online sugli oltre settemila blog ospitati da Autistici/Inventati (A/I), il collettivo che gli Stati uniti hanno dichiarato terrorista il 26 agosto. Tra le sanzioni del dipartimento di Stato contro A/I e la pubblicazione del dossier sui gruppi politici che ne usano la piattaforma c’è una strana coincidenza temporale. La mappa l’ha costruita Jennica Pounds, data scientist statunitense che online si firma come DataRepublican, già collaboratrice del DOGE di Elon Musk e account di riferimento della destra americana. Dal luglio scorso è anche «dipendente speciale» del dipartimento della Difesa. La mappa trasforma gli utenti di una piattaforma in nodi di una rete e i nodi in bersagli individuabili. I blog schedati sono in larghissima parte europei: dati personali di cittadini dell’Ue, raccolti per profilazione politica da chi lavora per l’apparato militare di un paese terzo. Al momento solo la destra austriaca l’ha rilanciata, ricavandone l’elenco dei collettivi antifascisti di Vienna, Graz e dell’Alto Adige. Ma altri potrebbero seguire il suo esempio, mentre le autorità europee continuano a tacere. Link con paywall: https://ilmanifesto.it/la-piattaforma-a-i-finita-nel-mirino-della-data-scientist-trumpiana Link senza Paywall passante per X: https://t.co/cSzwOXQLoR @pirati
ilmanifesto.it
7
1
17
0
Open post
macfranc @macfranc@poliversity.it
· 1mo ago
In solidarietà e stima ad Autistici / Inventati, una riflessione ad ampio spettro da parte di Hermes Center #HermesCenter esprime solidarietà al collettivo #AutisticiInventati per gli attacchi senza precedenti subiti da parte dell’amministrazione statunitense; esprime anche stima, per la lungimiranza e integrità che sta permettendo loro di resistere a questo attacco. Non ci soffermiamo sul fatto che l’attacco sia ingiusto, perché da un governo di guerra e deportazione non ci si può aspettare onestà; dobbiamo invece parlare delle componenti di Internet che stanno vacillando, e del fatto che le riflessioni, seppur lente, sulla “sovranità digitale” dovrebbero essere rimesse in discussione alla luce di questo attacco. https://hermescenter.org/iniziative/in-solidarieta-e-stima-ad-autistici-inventati-una-riflessione-ad-ampio-spettro/ @pirati
In solidarietà e stima ad Autistici / Inventati, una riflessione ad ampio spettro - Hermes Center
Hermes Center

In solidarietà e stima ad Autistici / Inventati, una riflessione ad ampio spettro - Hermes Center

Hermes Center esprime solidarietà al collettivo Autistici/Inventati per gli attacchi senza precedenti subiti da parte dell'amministrazione statunitense.

2
0
6
0
Open post
macfranc @macfranc@poliversity.it
· 1mo ago
Sono di nuovo arrabbiato per il fatto che un co-creatore di RSS sia stato perseguito per qualcosa che Meta sta facendo con poche conseguenze - Il post di @curiousquail@mastodon.art "È una vera e propria condanna della nostra società nel suo complesso il fatto che #AaronSwartz sia stato di fatto assassinato dal nostro sistema giudiziario per aver scaricato "illegalmente" materiale protetto da copyright; ma Facebook ha scaricato illegalmente 80 terabyte di libri per addestrare i propri modelli di intelligenza artificiale praticamente senza conseguenze" @piratihttps://blog.curiousquail.com/im-upset-again-about-a-co-creator-of-rss-being-prosecuted-for-something-meta-is-doing-with-little-consequence/
blog.curiousquail.com
3
0
6
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago

La mano invisibile delle Big Tech: un'indagine transnazionale

L'esperta di media Natalia Viana ha svelato le tattiche di lobbying delle Big Tech in 13 Paesi. Invita i giornalisti a combattere l'eccessiva dipendenza dalle piattaforme e ad assumere un ruolo più incisivo nei dibattiti normativi

https://akademie.dw.com/en/big-techs-invisible-hand-a-transnational-investigation/a-76518233

@giornalismo

Big Tech's invisible hand: A transnational investigation
Deutsche Welle

Big Tech's invisible hand: A transnational investigation

Media expert Natalia Viana uncovered Big Tech's lobbying tactics in 13 countries. She calls on journalists to fight over-dependence on platforms and take a stronger role in regulatory debates.

13
0
15
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
"Il più grande disastro nella storia della privacy dei dati degli studenti": l'attacco hacker a Canvas mostra il pericolo della tecnologia educativa centralizzata.

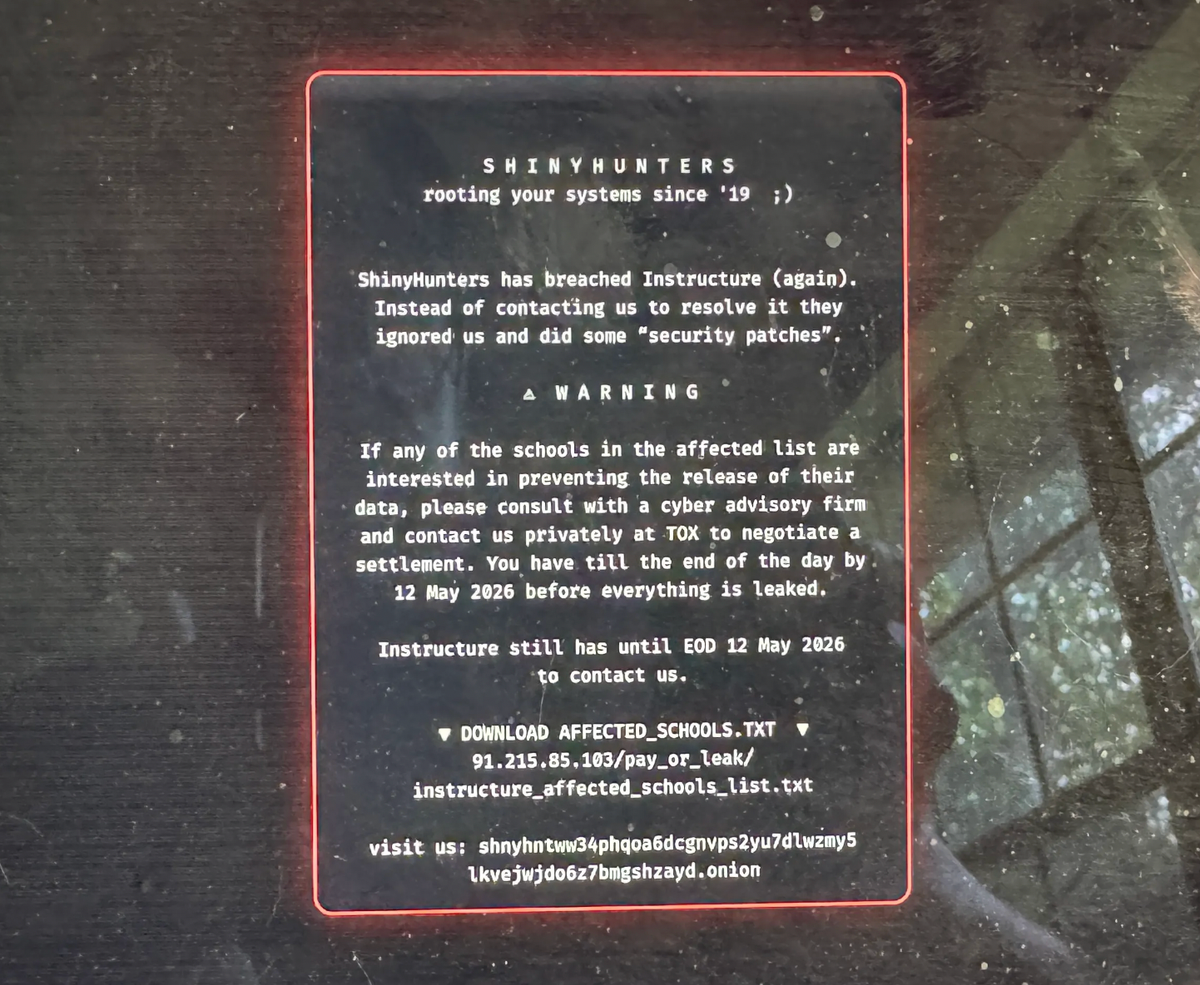
Giovedì pomeriggio, milioni di studenti di migliaia di università e scuole primarie e secondarie si sono visti bloccare l'accesso a Canvas, un software didattico onnicomprensivo che è diventato di fatto il fulcro di molti corsi. ShinyHunters, un gruppo di hacker specializzato in ransomware, ha violato i sistemi informatici della società madre di Canvas e, a quanto pare, ha rubato "miliardi" di messaggi e avuto accesso ai dati di oltre 275 milioni di persone . Il gruppo ha inoltre bloccato l'accesso a Canvas per gli studenti.

https://www.404media.co/the-biggest-student-data-privacy-disaster-in-history-canvas-hack-shows-the-danger-of-centralized-edtech/

@informatica

@scuola

'The Biggest Student Data Privacy Disaster in History': Canvas Hack Shows the Danger of Centralized EdTech
404 Media

'The Biggest Student Data Privacy Disaster in History': Canvas Hack Shows the Danger of Centralized EdTech

Messages could include "medical circumstances, accessibility accommodations, disputes, sexual assault allegations," and more.

9
0
16
0
Open post
macfranc @macfranc@poliversity.it
· 4mo ago
In uno studio rivoluzionario alcuni scienziati hanno affermato di essere riusciti a invertire i danni causati dall'ictus utilizzando le cellule staminali

Le cellule cerebrali derivate da cellule staminali trapiantate possono fare molto di più che semplicemente sopravvivere dopo un ictus!

Secondo una nuova ricerca condotta dall'Università di Zurigo e dall'Università della California del Sud, un trattamento con cellule staminali ha aiutato i topi a riprendersi da un ictus, ricostruendo le connessioni cerebrali danneggiate, ripristinando i vasi sanguigni e migliorando la mobilità. I ​​risultati fanno sperare che in futuro le terapie possano riparare i danni causati dall'ictus, attualmente considerati permanenti.

https://scitechdaily.com/scientists-reverse-stroke-damage-using-stem-cells-in-breakthrough-study/

@scienza

scitechdaily.com

Scientists Reverse Stroke Damage Using Stem Cells in Breakthrough Study

Scientists have discovered that transplanted stem cell-derived brain cells may do far more than simply survive after a stroke.

8
0
10
0
Open post
macfranc @macfranc@poliversity.it
· 7mo ago
L'azienda che verifica le foto segnaletiche per ChatGPT e Roblox alimenta l'apparato di sorveglianza statunitense con 269 controlli distinti

@privacypride

Ogni selfie o documento d'identità caricato su ChatGPT, Roblox, LinkedIn e molti altri siti per la verifica viene gestito da un'azienda di San Francisco chiamata Persona. Una fuga di notizie di massa ha svelato l'altra faccia della medaglia: una piattaforma in grado di fornire al governo degli Stati Uniti 269 sofisticati controlli di sorveglianza su milioni di utenti in tutto il mondo.

https://cybernews.com/privacy/persona-leak-exposes-global-surveillance-capabilities/

Grazie ad Alessandra per la segnalazione

cybernews.com
17
0
20
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Comunicazione di servizio: poliversity sta per bloccare l'istanza mastodon.cloud

Entro qualche giorno provvederemo a bloccare l'istanza mastodon.cloud così come hanno già fatto e stanno già facendo altre istanze del Fediverso. Poliversity ha già provveduto a "silenziare" mastodon.cloud dal 14 aprile, ma finora non avevamo ancora praticato il blocco, perché noi moderatori volevamo capire se il drammatico peggioramento della moderazione di quel server fosse dovuto a un problema temporaneo.

Come indicato da @iftas@mastodon.iftas.org i moderatori di mastodon.cloud non sembrano essere più interessati ad applicare politiche di moderazione per arginare trolling, disinformazione, pornografia e suprematismo:
@iftas@mastodon.iftas.org

Purtroppo molti utenti di quella istanza non si rendono conto di quello che succede nella timeline locale anche a causa dell'ergonomia dell'app "ufficiale" di Mastodon che ormai rende estremamente raro per un utente affacciarsi nella timeline della propria istanza.

I nostri utenti che hanno ancora collegamenti con gli utenti di quella istanza potranno decidere se contattare quegli utenti per invitarli a spostarsi altrove o se migrare via da poliversity.

A questo proposito, approfittiamo per avvisare alcuni degli utenti di mastodon.cloud tra i più seguiti dagli utenti di poliversity.it, invitandoli a trasferirsi presso altre istanze: @marcantonio@mastodon.cloud @OpenForumEurope@mastodon.cloud @illogical_me@mastodon.cloud @gianmix@mastodon.cloud @ilgigante77@mastodon.cloud

mastodon.iftas.org
9
2
15
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Quella volta che Raffaello visitò Tivoli trasformando l’antichità in arte

Nell’aprile del 1516 un gruppo dell’élite culturale romana, tra cui Raffaello e Baldassarre Castiglione, fece un viaggio a Tivoli. Lì Villa Adriana fu la fonte di ispirazione principale nell’elaborazione di un linguaggio moderno che guardasse al mondo antico

L'articolo del prof. Andrea Bruciati, ultimo vero soprintendente di Gondor Villa Adriana

https://www.artribune.com/arti-visive/archeologia-arte-antica/2026/04/raffaello-tivoli/

@tivoli

artribune.com
7
0
10
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
LLMorfismo: quando gli esseri umani arrivano a vedersi come modelli linguistici. L'articolo di Valerio Capraro su Computer e società

LLMorfismo è la convinzione distorta che la cognizione umana funzioni come un grande modello linguistico. Sostengo che l’aumento degli LLM conversazionali potrebbe rendere questo pregiudizio sempre più disponibile psicologicamente. Quando i sistemi artificiali producono un linguaggio simile a quello umano, le persone possono trarre un’inferenza inversa: se gli LLM possono parlare come gli esseri umani, forse gli esseri umani pensano come gli LLM. Questa inferenza è distorta perché la somiglianza a livello di output linguistico non implica somiglianza nell’architettura cognitiva. Tuttavia, l'LLMorfismo può diffondersi attraverso due meccanismi: il trasferimento analogico, mediante il quale le caratteristiche degli LLM vengono proiettate sugli esseri umani, e la disponibilità metaforica, mediante la quale il vocabolario degli LLM diventa un vocabolario culturalmente saliente per descrivere il pensiero. Distinguo LLMorfismo da meccanomorfismo, antropomorfismo, computazionalismo, disumanizzazione, oggettivazione,e teorie dell'elaborazione predittiva della mente. Ne delineo le implicazioni per il lavoro, l’istruzione, la responsabilità, l’assistenza sanitaria, la comunicazione, la creatività e la dignità umana, discutendo anche le condizioni al contorno e le forme di resistenza. Concludo che al dibattito pubblico potrebbe mancare metà del problema: la questione non è solo se attribuiamo troppa mente alle macchine, ma anche se stiamo cominciando ad attribuire troppo poca mente agli esseri umani. ma anche se stiamo cominciando ad attribuire troppo poca mente agli esseri umani. ma anche se stiamo cominciando ad attribuire troppo poca mente agli esseri umani.

https://arxiv.org/abs/2605.05419

@aitech

LLMorphism: When humans come to see themselves as language models
arXiv.org

LLMorphism: When humans come to see themselves as language models

LLMorphism is the biased belief that human cognition works like a large language model. I argue that the rise of conversational LLMs may make this bias increasingly psychologically available. When artificial systems produce human-like language, people may draw a reverse inference: if LLMs can speak like humans, perhaps humans think like LLMs. This inference is biased because similarity at the level of linguistic output does not imply similarity in cognitive architecture. Yet, LLMorphism may spre

5
1
11
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Replying to
Dovrei vergognarmi se sono caduto vittima di una truffa? Dovrei prendermi gioco delle persone che cadono nelle truffe? - Torna al primo messaggio No! Non vergognarti se cadi vittima di una truffa e non prenderti gioco delle vittime. Tutti possono cadere vittime di truffe, tutti abbiamo degli aspetti della vita che non conosciamo, tutti abbiamo delle giornate storte. Se cadi vittima di una truffa, significa semplicemente che sei un essere umano e non dovresti vergognarti. Se te la senti, racconta l'accaduto e chiedi aiuto per fermare i truffatori. È davvero fondamentale non prendersi gioco delle persone che cadono vittime di truffe, in parte perché significa dare la colpa alla vittima, ma anche perché i truffatori contano proprio sul fatto che le vittime vengano derise. I truffatori VOGLIONO che le loro vittime si sentano troppo imbarazzate per avvertire gli altri, in modo da poter continuare a cercare di truffare altre persone. Il modo migliore per combattere i truffatori è essere solidali e amichevoli con le vittime, incoraggiandole a denunciare l'accaduto senza vergogna. Questa solidarietà rende la vita più difficile ai truffatori, perché le vittime saranno più propense a denunciare le frodi. E se la truffa provenisse da un account di cui mi fido? Come già accennato nella truffa "cambia la tua email" menzionata in precedenza, i truffatori potrebbero tentare di impossessarsi di account affidabili e utilizzarli per diffondere le loro frodi. Per questo motivo, in caso di dubbi, è consigliabile contattare direttamente l'amministratore del server anziché rispondere a messaggi sospetti. Sono un amministratore di server. Come posso impedire ai truffatori di registrarsi sul mio server? Tutti gli account di truffatori rilevati finora su Mastodon si trovano su server con registrazione istantanea. Imposta il tuo server in modo da consentire le registrazioni solo previa approvazione, così da poter controllare gli account. Questo, di per sé, sembra scoraggiare i truffatori dal registrarsi sul tuo server. Sul sito web del tuo server vai a PreferenzeFai clic su AmministrazioneFare clic su Impostazioni serverFai clic sulla scheda Registrazioni in altoImposta “Chi può registrarsi” su “Approvazione richiesta”Fai clic su “Salva modifiche” [FINE] @fediverso
6
1
7
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Replying to
Cosa devo fare se vedo un post truffaldino? - Torna al primo messaggioNon cliccare sul link, non rispondere al post truffaldino.Clicca su ⋯ sul post truffaldinoFai clic su “Segnala”Segui le istruzioni a schermo per la segnalazione (se vedi un'opzione per inoltrare la segnalazione, assicurati di averla attivata, in quanto velocizzerà notevolmente il processo di eliminazione dell'account del truffatore).E se non fossi sicuro che si tratti di una truffa? Se hai dubbi su una richiesta proveniente da un amministratore, **contatta direttamente l'amministratore del tuo server utilizzando i suoi recapiti ufficiali. Contattando direttamente l'amministratore, potrai verificare l'autenticità del messaggio ed evitare di imbatterti in falsi amministratori. [SEGUE] @fediverso
How do I contact the people who run my server? How do I find out what my server’s rules are? | Fedi.Tips – An Unofficial Guide to Mastodon and the Fediverse
fedi.tips

How do I contact the people who run my server? How do I find out what my server’s rules are? | Fedi.Tips – An Unofficial Guide to Mastodon and the Fediverse

An unofficial guide to using Mastodon and the Fediverse

6
2
7
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Ricerca scientifica e intelligenza artificiale: quale futuro per la protezione di dati personali? Il convegno il 28 maggio al Foro Italico

La crescente disponibilità di dati e lo sviluppo di tecnologie digitali avanzate stanno trasformando profondamente il modo in cui viene condotta la ricerca scientifica, con particolare impatto nei contesti universitari, sanitari e biomedici.

L’incontro intende offrire spunti di riflessione e coordinate operative utili per affrontare le trasformazioni in atto, individuando principi comuni e modelli di governance applicabili ai diversi contesti della ricerca accademica, clinica e sanitaria.

Grazie a @m0r14rty@poliversity.it per la segnalazione

https://www.uc-group.it/ricerca-scientifica-e-intelligenza-artificiale/

@aitech

uc-group.it
4
0
9
0
Open post
macfranc @macfranc@poliversity.it
· 4mo ago
Replying to
@dado@social.novemila.org 🤣 @BoostMediaAPS@mastodon.uno @lorenzodm@poliversity.it @skariko@poliversity.it @lealternative @morrolinux@mastodon.uno
3
0
0
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Insegnare ai tempi di ChatGPT significa conoscere il dolore L'utilizzo di LLM è il problema più demoralizzante che abbia mai affrontato come docente universitario. https://arstechnica.com/science/2026/04/to-teach-in-the-time-of-chatgpt-is-to-know-pain/ @scuola
arstechnica.com
4
2
8
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Replying to
3) Esempio di truffa: "Si prega di modificare temporaneamente l'indirizzo email del proprio account" - Torna al primo messaggio Si tratta di una truffa più subdola, in cui qualcuno che si spaccia per un amministratore di Mastodon afferma che si è verificato un errore nel database e che è necessario cambiare temporaneamente l'indirizzo email del proprio account con un indirizzo fornito da loro. Non fatelo! Se cambiate il vostro indirizzo email con quello che vi danno, saranno in grado di impossessarsi del vostro account utilizzando il link "password dimenticata" nella pagina di accesso. Nessun amministratore legittimo ti chiederà mai di fare una cosa del genere. Non esiste alcun motivo valido per una richiesta simile. [SEGUE] @fediverso
How do I use Mastodon through the web? How do I log in through my server’s website? | Fedi.Tips – An Unofficial Guide to Mastodon and the Fediverse
fedi.tips

How do I use Mastodon through the web? How do I log in through my server’s website? | Fedi.Tips – An Unofficial Guide to Mastodon and the Fediverse

An unofficial guide to using Mastodon and the Fediverse

4
6
5
0
Open post
macfranc @macfranc@poliversity.it
· 6mo ago
La guerra che non ti è permesso vedere: come gli Emirati Arabi Uniti riscrivono la storia degli attacchi iraniani

Bellingcat ha identificato diversi incidenti di alto profilo in cui le autorità degli Emirati Arabi Uniti hanno minimizzato danno, mal caratterizzato intercettazioni e in alcuni casi non riconosciuto attacchi di droni iraniani riusciti sul paese.

Un esame delle dichiarazioni ufficiali mostra che il conto pubblico non sempre è in linea con quanto osservabile attraverso le fonti aperte. Ciò avviene mentre gli Emirati Arabi Uniti si trovano ad affrontare attacchi aerei sostenuti sulle infrastrutture civili ed economiche, impegnative la sua immagine di hub globale sicuro per affari e turismo. Poche ore dopo che gli Stati Uniti e Israele avevano lanciato attacchi coordinati contro l'Iran il 28 febbraio, la Repubblica islamica ha risposto lanciando un attacco contro gli alleati degli Stati Uniti nella regione, tra cui gli Emirati Arabi Uniti.

L'articolo di Sebastian Vandermeersch, ricercatore presso Bellingcat, specializzato in terrorismo e danni ai civili nei conflitti:

https://www.bellingcat.com/news/2026/04/02/war-uae-iran-infuencer-dubai-conflict-drone-successful-strike-intercept-fire/

@giornalismo

The War You’re Not Allowed to See: How the UAE Rewrites the Story of Iranian Strikes - bellingcat
bellingcat

The War You’re Not Allowed to See: How the UAE Rewrites the Story of Iranian Strikes - bellingcat

A review of official statements shows that the public account does not always align with what can be observed through open sources.

4
0
10
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Replying to
2) Esempio di truffa: "Vogliamo pagarti per i post / instaurare una collaborazione / offrirti una ricompensa" - Torna al primo messaggio Questa truffa consiste in qualcuno che si spaccia per un amministratore di Mastodon e offre ricompense in denaro per la creazione di post popolari, nell'ambito di una sorta di "partnership", magari affermando di aver scelto proprio il tuo account in quanto particolarmente popolare. Si tratta di una truffa, non rispondere e non interagire con post di questo tipo. Nessun amministratore legittimo farebbe mai una cosa del genere. Su Mastodon non esiste un sistema di ricompense, nessuno viene pagato per i propri post. I truffatori vogliono solo rubare i vostri dati bancari. [SEGUE] @fediverso
3
7
3
0
Open post
macfranc @macfranc@poliversity.it
· 4mo ago
Replying to
@Vitalba@mastodon.uno poi un giorno qualcuno affronterà il problema diffuso per cui alcuni immigrati che da anni hanno chiesto la cittadinanza italiana, la ricevono (guarda caso!) sempre qualche mese dopo il compimento dei 18 anni del loro figlio più piccolo... Coincidenze o direttive "informali" del Ministero dell'Interno? (E no, non è una prassi dei soli governi di destra)
2
2
0
0
Open post
macfranc @macfranc@poliversity.it
· 6mo ago
Replying to
@_elena Nell'attuale modello sociale, gli spazi comuni, gli spazi liberi, vanno riducendosi sempre di più, a tutto vantaggio dei luoghi "a pedaggio", luoghi in cui per stare seduto, per fare sport, per giocare, devi pagare in denaro o in natura. Così come gli architetti urbanisti cercano di trovare soluzioni per fare in modo che la cittadinanza riconquisti il diritto agli spazi liberi e gratuiti, allo stesso modo gli "urbanisti digitali" del Fediverso hanno realizzato un'infrastruttura che consenta ai cittadini digitali di riappropriarsi dei propri spazi senza svendere le proprie relazioni e i propri pensieri alla profilazione dei data broker e alla manipolazione algoritmica a fini di lucro; questo è il Fediverso: uno spazio comune, pubblico e intimo allo stesso tempo. en français 😅 Dans le modèle social actuel, les espaces communs, les espaces de liberté, se raréfient au profit des espaces payants – des lieux où il faut payer, en espèces ou en nature, pour s'asseoir, faire du sport ou se divertir. De même que les urbanistes cherchent des solutions pour garantir aux citoyens le droit à des espaces libres et ouverts, les « urbanistes numériques » du Fediverse ont créé une infrastructure permettant aux citoyens numériques de se réapproprier leurs espaces sans que leurs relations et leurs pensées ne soient instrumentalisées par des courtiers en données pour le profilage et la manipulation algorithmique à des fins lucratives. C'est le Fediverse : un espace commun, à la fois public et intime.
3
0
2
0
Open post
macfranc @macfranc@poliversity.it
· 7mo ago
Amazon preferisce dare la colpa ai propri ingegneri piuttosto che alla sua intelligenza artificiale

"La cosa più comune che fanno i computer è rompersi, ed essere sinceri e trasparenti su questa realtà senza far sembrare la propria piattaforma un mucchio di mattoni incoerenti che barcollano su un dirupo sopra un parco giochi è un delicato gioco di equilibri. L'affidabilità di AWS è leggendaria e, nelle rare occasioni in cui fallisce, camminano sul filo del rasoio e comunicano molto bene. Quindi sono rimasto sorpreso nello scoprire che tutto ciò che bisogna fare per spazzare via vent'anni di eccellenza e farli sembrare dei fanatici insicuri e spumeggianti è cospargerli di un po' di narrativa del tipo "forse AWS è pessima nell'intelligenza artificiale". Poi, perdono la testa."

https://www.theregister.com/2026/02/24/amazon_blame_human_not_ai/

@aitech

theregister.com
4
0
5
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Replying to
@GustavinoBevilacqua@mastodon.cisti.org purtroppo il problema non è così semplice: questi messaggi raggiungono numerosissimi utenti e tra di essi, c'è un campionario ampio e vulnerabile: chi si è appena svegliato o chi sta per addormentarsichi in quel momento è distratto, stanco, fatto o mbriagochi ha appena fatto qualcosa sul proprio account mastodon (trasferimento, accesso a una nuova app, accesso a un nuovo servizio, chi ha aperto un nuovo account) In definitiva, i truffatori sanno che non possono truffare qualcuno che in quel momento è nel pieno della propria attenzione, ma solo chi è vulnerabile. Quante saranno queste persone in un dato momento? Una su cento? Una su mille? Una su 10.000? Non è un problema, perché loro mandano cento, mille o diecimila messaggi @fediverso
2
1
1
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Replying to
1) Esempio di truffa: "Abbiamo bisogno che tu verifichi il tuo account" - Torna al primo messaggio Qualcuno che si spaccia per un amministratore di un server Mastodon inventa una scusa per richiedere la verifica dell'account, magari sostenendo che l'utente abbia compiuto un'azione sospetta. Successivamente, fornisce un link su cui cliccare per inserire i dati della carta di credito o altre informazioni personali. Non cliccare su questo link e non fornire alcuna informazione: si tratta di una truffa. Nessun amministratore legittimo ti chiederà mai di verificare il tuo account. Su Mastodon esiste un sistema di verifica, ma è completamente facoltativo e non prevede di cliccare su link sospetti o di fornire dati personali. @fediverso [SEGUE]
2
8
3
0
Open post
macfranc @macfranc@poliversity.it
· 4mo ago

L’INTELLIGENZA ARTIFICIALE E I RISCHI PER LA NOSTRA CAPACITA’ COGNITIVA

@news
*Non è facile parlare di salute cognitiva in un’epoca in cui i sopravvissuti (o gli assenti) alla catechesi televisiva sono inciampati nei social network e negli altri specchi deformanti che mescolano la vita reale con quella virtuale.
L'articolo L’INTELLIGENZA ARTIFICIALE E I RISCHI PER LA

L’INTELLIGENZA ARTIFICIALE E I RISCHI PER LA NOSTRA CAPACITA’ COGNITIVA
GIANO NEWS

L’INTELLIGENZA ARTIFICIALE E I RISCHI PER LA NOSTRA CAPACITA’ COGNITIVA

Non è facile parlare di salute cognitiva in un’epoca in cui i sopravvissuti (o gli assenti) alla catechesi televisiva sono inciampati nei social network e negli altri specchi deformanti che mescolano la vita reale con quella virtuale.

1
0
4
0
Open post
macfranc @macfranc@poliversity.it
· 4mo ago
Presentata la nuova piattaforma digitale dedicata ai “Portatori di Interesse”

La nuova piattaforma nasce con l’obiettivo di rendere totalmente trasparente la Difesa. In prospettiva, infatti, il Ministero potrà diventare una delle principali stazioni appaltanti del Paese e, proprio per questo, è fondamentale garantire regole chiare, correttezza e pari opportunità per tutti. Abbiamo la necessità che ogni rappresentante delle Forze Armate possa interagire con qualsiasi azienda, offrendo a tutti le stesse possibilità di proporre idee, progetti e soprattutto innovazioni tecnologiche. Allo stesso tempo, vogliamo assicurarci che ogni rapporto avvenga nel segno della trasparenza, dell’onestà e della legalità. Per questo abbiamo scelto di registrare e tracciare ogni contatto con la Difesa: uno strumento che da un lato consente di filtrare eventuali soggetti non affidabili, dall’altro tutela il nostro personale, permettendo a chi lavora nelle nostre strutture di operare con serenità. La piattaforma vuole inoltre incoraggiare tutte quelle aziende che non hanno mai collaborato con la Difesa, ma che possiedono idee innovative e competenze strategiche, a farsi avanti e a proporre il proprio contributo.

https://www.difesa.it/primopiano/presentazione-nuova-piattaforma-digitale-dedicata-ai-portatori-di-interesse/99251.html

@politica

difesa.it
1
0
4
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Replying to
@RinaldoGiorgetti@puntarella.party nessuno è immune ai furti, ma dove c'è più da rubare c'è più rischio. Il surplus di ricchezza determinato dal semplice risparmio o dalla vera e propria tesaurizzazione, costituisce il principale elemento di attrazione per il ladro e ne determina il rischio. La strategia più accorta è quella mitigare il risparmio e la tesaurizzazione o quantomeno non concentrarli in un unico punto di vulnerabilità. A me dispiace per la vecchietta che nasconde i soldi della pensione o i gioielli dentro lo sciacquone, perché non ha gli strumenti per gestire il proprio surplus. Ma verso chi si fa rubare la collezione di Patek Philippe, la pinacoteca privata o la collezione di reperti archeologici non riesco a provare empatia @news
1
0
0
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Replying to
@oblomov@sociale.network lo spero davvero, ma purtroppo alcuni interventi che ho visto sembrerebbero dimostrare proprio che a essere scomparsi non sono i moderatori, ma la moderazione
1
0
0
0
Open post
macfranc @macfranc@poliversity.it
· 12mo ago
Replying to
@_elena I'd like to show my gratitude to @MarcAbrahams, whose account shows us that science is truly fun. And especially because he decided to host the Ig Nobel Prize ceremony (the first ever held in the Trumpian Middle Ages) on the very day I'll be celebrating my fiftieth birthday! How sweet! 🤣 @sylvia
4
0
1
0
Open post
macfranc @macfranc@poliversity.it
· 6mo ago

BARBECUE E GRATICOLE

@news
Vorrei chiedere come si sentono quelli che – dopo una vera storia professionale con traguardi costati fatica e sacrifici – si sono ritrovati nei medesimi Comitati, Commissioni o Gruppi di lavoro ...
L'articolo BARBECUE E GRATICOLE proviene da GIANO NEWS.

#EDITORIALI

BARBECUE E GRATICOLE
GIANO NEWS

BARBECUE E GRATICOLE

Vorrei chiedere come si sentono quelli che – dopo una vera storia professionale con traguardi costati fatica e sacrifici – si sono ritrovati nei medesimi Comitati, Commissioni o Gruppi di lavoro ...

1
0
4
0
Open post
macfranc @macfranc@poliversity.it
· 1w ago
"Ho una domanda: perché nel 2026 siamo ancora in affari con Elsevier?" - Il post Linkedin di Peter Kraker, fondatore e CEO di Open Knowledge Maps

Le istituzioni accademiche sono impegnate a favore della democrazia, della sovranità digitale e della sostenibilità ambientale.

Ma questi valori guidano anche le decisioni di acquisto? Prendiamo in esame #Elsevier, uno dei principali fornitori di pubblicazioni accademiche, analisi e software, e il suo gruppo aziendale più ampio:

🛢️ Elsevier collabora con l'industria dei combustibili fossili, fornendo dati e analisi a supporto dell'esplorazione di petrolio e gas.

🔎 LexisNexis Risk Solutions, società affiliata di Elsevier, fornisce servizi di dati all'agenzia statunitense per l'immigrazione e le dogane (ICE).

🏝️ Inoltre, alcune società che fanno parte delle strutture aziendali di Elsevier sono state registrate in giurisdizioni comunemente associate all'elusione fiscale e ai paradisi fiscali.

Allo stesso tempo, le istituzioni accademiche spendono complessivamente 3,16 miliardi di euro in prodotti e servizi di Elsevier.

💰 Ogni contratto rappresenta anche una decisione su quali infrastrutture e organizzazioni finanziamo.

Esistono delle alternative. Le infrastrutture aperte si basano su un modello fondamentalmente diverso: trasparenza, governance comunitaria e l'idea che le infrastrutture accademiche critiche debbano essere al servizio dell'interesse pubblico.

Tuttavia, molte di queste infrastrutture sono in difficoltà a causa di finanziamenti insufficienti.

Non si tratta di fingere che cambiare le infrastrutture sia facile. Non lo è. Ma sicuramente dovremmo almeno chiederci:

👉 Le organizzazioni che finanziamo contribuiscono a costruire il futuro che desideriamo?

Fonti:

Indiscrezione: una delle principali case editrici di ricerca sul clima contribuisce ad alimentare le trivellazioni petrolifere e del gas. https://www.theguardian.com/environment/2022/feb/24/elsevier-publishing-climate-science-fossil-fuels

Affrontare i preoccupanti sistemi di sorveglianza implementati dai fornitori di servizi bibliotecari: https://sparcopen.org/news/2021/addressing-the-alarming-systems-of-surveillance-built-by-library-vendors/

Elsevier ha costituito 35 società nel Delaware: https://opencorporates.com/companies?q=elsevier&type=companies

Analisi del ruolo del Delaware come paradiso fiscale nazionale: https://doi.org/10.2139/ssrn.1737937

Relazione annuale RELX 2025: https://www.relx.com/investors/annual-reports/2025

Nota sulle fonti: i punti trattati nel post si riferiscono a rapporti e attività aziendali documentati. In particolare, la costituzione in una giurisdizione associata all'elusione fiscale non dimostra di per sé che Elsevier o RELX abbiano praticato l'elusione fiscale.

@scienza

https://www.linkedin.com/posts/peterkraker_whoarewefunding-fundthefutureyouwant-openscience-share-7510404240452988928-4WxG/

LinkedIn

#whoarewefunding #fundthefutureyouwant #openscience #openinfrastructures #notechforice #s4f | Peter Kraker

I have a question: Why are we still in business with Elsevier in 2026? Academic institutions are committed to democracy, digital sovereignty and environmental sustainability. But do these values also guide purchasing decisions? Let’s look at Elsevier, a major provider of academic publishing, analytics and software, and its wider corporate group: 🛢️ Elsevier works with the fossil fuel industry, providing data and analytics that support oil and gas exploration. 🔎 Elsevier’s corporate affiliate

0
0
7
0
Open post
macfranc @macfranc@poliversity.it
· 6mo ago
Replying to
@cdonat in the meantime, I wish you the best of luck! We desperately need a federated "professional network," especially since LinkedIn has become a stinking swamp... I'm not a developer, but I've seen several projects emerge in the Fediverse and have noticed some recurring patterns that lead me to offer you some advice. Knowing other federated software is essential, but it comes AFTER, because the most important thing is to start designing your own software with maximum freedom and leaving room for all those ideas that might be conditioned by too in-depth knowledge of existing Activitypub software. Once you've developed the core of your ideas, it becomes crucial to engage with the community to understand how to build your software. In particular: how some wonderful ideas were implemented,why some ideas proved problematic for development (too much modularity, too many development frameworks, etc.)why some ideas proved problematic for compatibility with other software in the Fediversehow to maintain compatibility with Mastodon, without being trapped and deceived by what risks becoming a "de facto standard." Mastodon, for example, isn't fully compatible with the "page" format and doesn't offer tools for managing Activitypub groups, but "pages" and Activitypub groups are one of the most interesting tools for managing a multi-dimensional fediverse. In this regard, I recommend taking a look at some notable examples: The strengths and weaknesses of Friendica, currently the most powerful software in the Fediverse for managing groups and events.The compatibility issues between software that manage groups (Friendica, Lemmy, Piefed, Mbin, and, for over a year, NodeBB; and the difficulties encountered by Pixelfed and Bonfire).The compatibility issues between software that manage events (Mobilizon, Gancio, Friendica, Eventbridge for WordPress, Bonfire).The cases that (in my opinion) are laying the foundations for the future of the Fediverse over the past year: NodeBB, WAFRN, and Activitypub for WordPress.
0
3
0
0
Open post
macfranc @macfranc@poliversity.it
· 4mo ago

ECCO IL CLONE DI WIKIPEDIA CHE VUOLE PARALIZZARE L’INTELLIGENZA ARTIFICIALE

@news
Se fosse soltanto uno scherzo sarebbe già sufficientemente pericolosa.
L'articolo ECCO IL CLONE DI WIKIPEDIA CHE VUOLE PARALIZZARE L’INTELLIGENZA ARTIFICIALE proviene da GIANO NEWS.

#EDITORIALI

ECCO IL CLONE DI WIKIPEDIA CHE VUOLE PARALIZZARE L’INTELLIGENZA ARTIFICIALE
GIANO NEWS

ECCO IL CLONE DI WIKIPEDIA CHE VUOLE PARALIZZARE L’INTELLIGENZA ARTIFICIALE

Se fosse soltanto uno scherzo sarebbe già sufficientemente pericolosa.

0
0
4
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago

IL PAESE SICURO CHE ABBONDA DI SICUREZZA PRIVATA E ANTIFURTO

@news
*Sono terribilmente attratto dalla pubblicità. Non riesco a resistere, venendone irrimediabilmente attratto quasi dietro lo schermo del televisore – scomparso da tempo il tubo catodico – si nascondesse oggi una calamita capace di risucchiarmi.
L'articolo IL PAESE SICURO CHE ABBONDA DI SICUREZZA PRIVATA E ANTIFURTO

IL PAESE SICURO CHE ABBONDA DI SICUREZZA PRIVATA E ANTIFURTO
GIANO NEWS

IL PAESE SICURO CHE ABBONDA DI SICUREZZA PRIVATA E ANTIFURTO

Sono terribilmente attratto dalla pubblicità. Non riesco a resistere, venendone irrimediabilmente attratto quasi dietro lo schermo del televisore – scomparso da tempo il tubo catodico – si nascondesse oggi una calamita capace di risucchiarmi.

0
4
4
0
Open post
macfranc @macfranc@poliversity.it
· 6mo ago
Replying to
@cdonat For discussions, I think the most interesting resource is https://activitypub.space For the issues that most annoy developers, you can search the discussions on Mastodon, among the issues on Friendica and Lemmy's GitHub. As I said, I'm not a developer, but it's clear that the discussions regarding the W3C working group on Activitypub are very important, but you surely already know that... As for failures, there should be a whole thread dedicated to this topic, especially since the concept of failure is very relative... 😁 😄 🤣
⁂ ActivityPub.Space
⁂ ActivityPub.Space

⁂ ActivityPub.Space

0
1
0
0
Open post
macfranc @macfranc@poliversity.it
· 4mo ago
Replying to
@pgo@mastodon.uno perché se gliela concedi quando i figli sono minori, questi ricevono automaticamente la cittadinanza. La burocrazia perciò si pone il quesito fondamentale: «perché sbrigarmi, quando invece un mio ritardo potrebbe non solo arrecare grande sofferenza a una sola persona, ma a tutta la sua famiglia?» @Vitalba@mastodon.uno
0
0
0
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Replying to
@diegor sì, sono completamente d'accordo. Al momento l'ho silenziata, ma se l'amministratore non batte un colto, dovrò sospenderla @fediverso
0
0
0
0
Open post
macfranc @macfranc@poliversity.it
· 18mo ago
Replying to
@kathsone@infosec.exchange several users of my Mastodon Glitch-soc instance use Mastofeed and here you can find a message using it: https://poliversity.it/@letterina/114247075467252263 I can't tell you how glitch-soc's Markdown formatting works, but I can assure you that BBCode formatting works perfectly, because I regularly use Mastofeed with my Friendica account! Here you can see an excerpt from the Friendica guide where I explained how to use Mastofeed: https://www.informapirata.it/2024/07/25/w-la-friendica-che-dio-la-benedendica-la-guida-al-facebook-del-fediverso/#feed Here you can see other messages I regularly send from Friendica using mastofeed: https://poliverso.org/display/0477a01e-4767-e6ec-4d22-256033278459 https://poliverso.org/display/0477a01e-7067-e6d8-ecd2-46d657350305 Please note that BBCode is a true markup language, while Markdown is practical but extremely crude; some of Mastofeed's formatting, such as parentheses that enclose entire sections of the source RSS feed, may conflict with the Markdown formatting intended for Mastodon Glitch links. @mastofeed@mastodon.social
W la Friendica (che dio la benedèndica): la guida al Facebook del Fediverso
informapirata

W la Friendica (che dio la benedèndica): la guida al Facebook del Fediverso

La guida di Informapirata a Friendica, dedicata a tutti coloro che dal Fediverso vogliono ottenere tutto il possibile. Un Mastodon con gli steroidi…

0
0
0
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
Replying to
@RinaldoGiorgetti@puntarella.party AHAHAH 🤣 È vero. Io da quando ho smesso di essere un bambino non ho mai più avuto paura dei ladri. Se mi entrano in casa non potranno mai metterla più in disordine di quanto non lo facciano già i miei figli e tra le cose a cui tengo (libri, foto e computer) non ce n'è una sola che susciti l'interesse dei ladri di appartamento 🤣 Naturalmente capisco il terrore di chi vive nella villa isolata ed è pieno di ori, gioielli, orologi, monete preziose, quadri di valore e altri serbatoi di ricchezza, ma di certo non riesco a empatizzare con loro. Gli altri invece sono solo dei poracci che per sentirsi un po' ricchi anche loro, si limitano a partecipare delle paure dei ricchi veri @news
0
2
0
0
Open post
macfranc @macfranc@poliversity.it
· 13mo ago
Replying to
@georgetakei@universeodon.com 🖖
0
0
0
0
Open post
macfranc @macfranc@poliversity.it
· 5mo ago
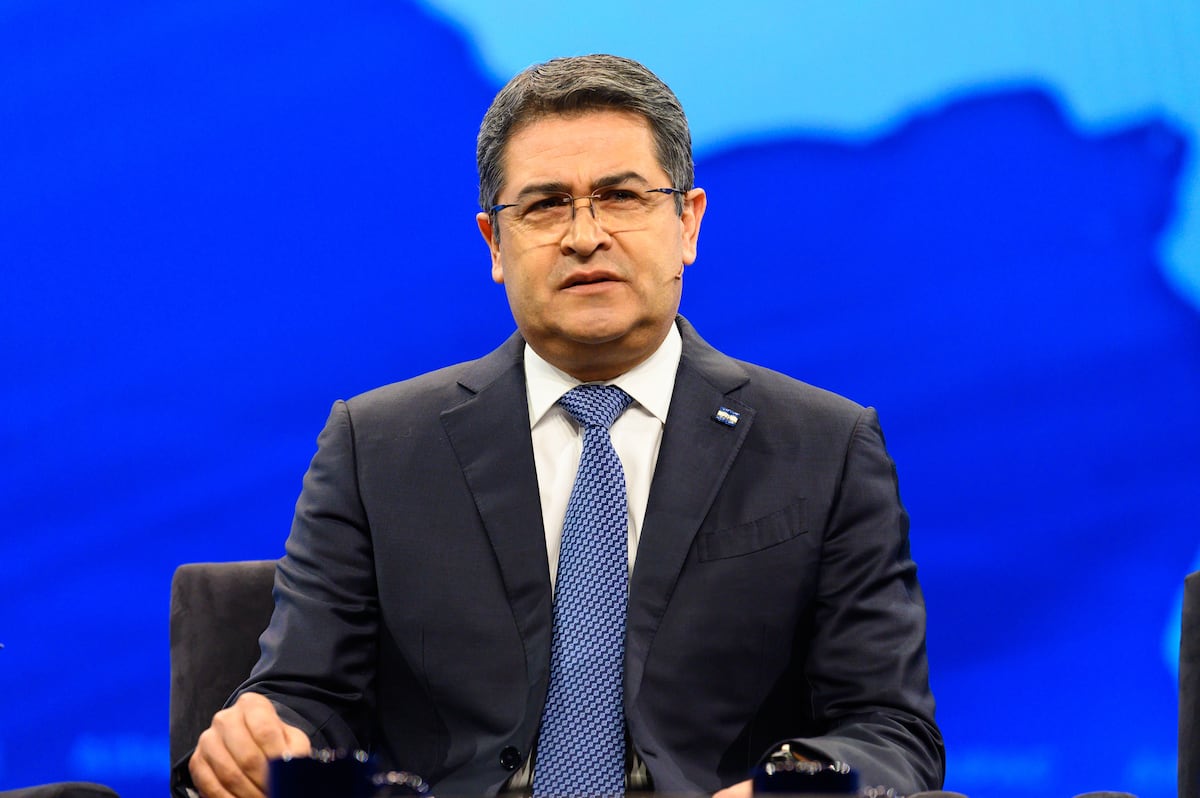
‘Hondurasgate,’ il presunto complotto di interferenza statunitense e israeliana per destabilizzare il Messico e altri governi progressisti

Una registrazione audio trapelata indica che l’ex presidente honduregno Juan Orlando Hernández, Javier Milei e Donald Trump stanno tentando di creare una piattaforma per diffondere notizie false sulle amministrazioni di Claudia Sheinbaum, Lula e Gustavo Petro

Gli Stati Uniti e Israele, con l’aiuto dell’Honduras, si posizionerebbero presumibilmente sulla scacchiera geopolitica per controllare le sfere di influenza in America Latina. Il notiziario Diario Red en América Latina e il sito web Hondurasgate hanno rivelato, in un'indagine basata su registrazioni audio trapelate, le intenzioni interventiste dei leader della destra mondiale. Una prova, pubblicata alla fine di aprile, sostiene che l’ex presidente dell’Honduras Juan Orlando Hernández, graziato da Donald Trump dalla sua condanna a 45 anni per traffico di droga —con il sostegno dello stesso presidente repubblicano, del suo omologo argentino Javier Milei e dell'attuale amministrazione honduregna — stanno cospirando per creare un canale per diffondere notizie false con l'intenzione di diffondere disinformazione e destabilizzare i governi di Brasile, Colombia e Messico.

https://english.elpais.com/international/2026-05-07/hondurasgate-the-alleged-us-and-israeli-interference-plot-to-destabilize-mexico-and-other-progressive-governments.html

@giornalismo

‘Hondurasgate,’ the alleged US and Israeli interference plot to destabilize Mexico and other progressive governments
EL PAÍS English

‘Hondurasgate,’ the alleged US and Israeli interference plot to destabilize Mexico and other progressive governments

A leaked audio recording points to former Honduran President Juan Orlando Hernández, Javier Milei, and Donald Trump as attempting to create a platform to spread fake news about the administrations of Claudia Sheinbaum, Lula, and Gustavo Petro

0
0
3
0
Back
313k7r1n3
Elektrine

Tor hidden service

elekhj7afj4qnrr4yd3bkzslsyo5jgfxw3orgjkhlcxifueodybyiiad.onion

I2P eepsite

j6b6cyk6gjmepjih7jjadxgxvvf3lzzujljuu2v4biemzpg3naya.b32.i2p

Platform

  • Email
  • Chat
  • Timeline
  • VPN
  • DNS

Company

  • About
  • Contact
  • FAQ
  • Lite (no JS)

Legal

  • Terms of Service
  • Privacy Policy
  • Transparency Report
  • Report Abuse
  • Warrant Canary
  • VPN Policy

Support

  • support@elektrine.com
  • Report Security Issue
Mail client setup IMAP mail.elektrine.com:993 POP3 mail.elektrine.com:995 SMTP mail.elektrine.com:465
© 2026 Elektrine. All rights reserved. Server: 03:55:36 UTC