Kol mes tebekalbam apie Registrų centro incidentą, visos valstybinės institucijos pakištos po Cloudflare tarpininko paslauga - įmonės, kuri vykdo veiklą ir yra pareiškusi, kad nenustos teikti paslaugų teroristinėje rusijoje
Įsiklausykite: visas tinklo srautas tarp piliečių ir valstybinių sistemų yra matomas US Cloud Act įtakoje esančiai kompanijai, veiklą vykdančioje ir mums priešiškoje šalyje.
Apie kokį kibernetinį saugumą čia dar ir bekalbėti
Taip pat pasidalinta su
auditorija
#aktualijos #Lietuvoje #saugumas #cloudflare #mitm
#mitm
7 posts · Last used Aug 06
oproxy (open source mitm server) in v0.1.10 released
https://secburg.com/posts/oproxy-v0110-released/
#oproxy #OpenSource #PenTesting #WebSecurity #Proxy #mitm
Replying to
CLOUDFLARE IS EVIL
Naast dat https://moetiknaardedokter.nl mogelijk van #ChipSoft is (zie https://todon.nl/@ErikvanStraten/116481580488345003) zit die website, en enkele subdomeinen, "achter" Cloudflare.
Als u die webisite en/of een subdomein daarvan opent, heeft uw webbrowser een versleutelde verbinding met een server van Cloudflare (een US Big Tech bedrijf) - dus niet een veilige tunnel met de uiteindelijke server.
Oftewel, Cloudflare servers werken als een doorgeefluik, maar van *NIET* versleutelde gegevens:
browser <- https -> Cloudflare server <- http of https? -> echte server
We hebben geen idee in welk land die echte server staat, wie de beheerders daarvan zijn en hoe veilig de verbinding is tussen de Cloudflare server en die uiteindelijke server.
Zeker is dat Cloudflare kan meekijken met alle informatie die u uitwisselt met https://moetiknaardedokter.nl + sommige subdomeinen:
https://www.moetiknaardedokter.nl (www.)
https://medicinfo.moetiknaardedokter.nl
https://bellenmetlotte.moetiknaardedokter.nl
https://zorgstand.moetiknaardedokter.nl
https://chipsoft.moetiknaardedokter.nl
https://advitronics.moetiknaardedokter.nl
https://app.moetiknaardedokter.nl
https://content.moetiknaardedokter.nl
https://cms.moetiknaardedokter.nl
Bron: DETAILS tabblad van o.a. https://www.virustotal.com/gui/domain/moetiknaardedokter.nl (IP-adr. die beginnen met 104.26 en 172.67 zijn van Cloudflare).
Nb. Cloudflare anonimiseert ook zeer veel criminele sites.
#CloudflareIsEvil #MitM #FISA702 #DataLek
Replying to
Gisteren en zojuist (13:47) ontving ik phishingmails zogenaamd van KPN.
Ditmaal heb ik screenshots op mijn Windows PC gemaakt, resp. van Thunderbird en Firefox.
De mail zat in mijn inbox (niet als spam herkend): zowel SPF, DKIM als DMARC waren in orde (de reden voor het waarschuwingsteken i.r.t. DKIM is dat er geen DNSSEC gebruikt werd).
De link onderin de mail, onder "Bekijk Status", begint met http:// en dat is raar, want dan heb je geen beveiligde verbinding maar eentje die gekaapt (omgeleid) kan worden (in de praktijk is dat lastig, tenzij u van publieke WiFi gebruikmaakt).
Als ik op die link klik word ik door Firefox gewaarschuwd (rechter plaatje) dat er geen https:// verbinding kon worden opgezet. Gek genoeg beschikt de huidige huurder van de domeinnaam wél over een geldig certificaat voor dat domein (zie https://crt.sh/?id=25632523150 of het DETAILS tabblad van https://www.virustotal.com/gui/domain/doc.cnltd.co.uk/)
LET OP: standaard staat "HTTPS Only" *UIT* in Firefox. Het is zeer verstandig om dit aan te zetten, anders zou u de waarschuwing rechtsonder niet te zien krijgen!
Overigens betekent "HTTPS Only" *niet* dat u geen http meer kunt gebruiken, het enige verschil is dat u nu gewaarschuwd wordt bij http.
Meer info onder ALT.
#Phishing #httpsOnly #https_Only #PublicWiFi #AitM #MitM #EvilTwin
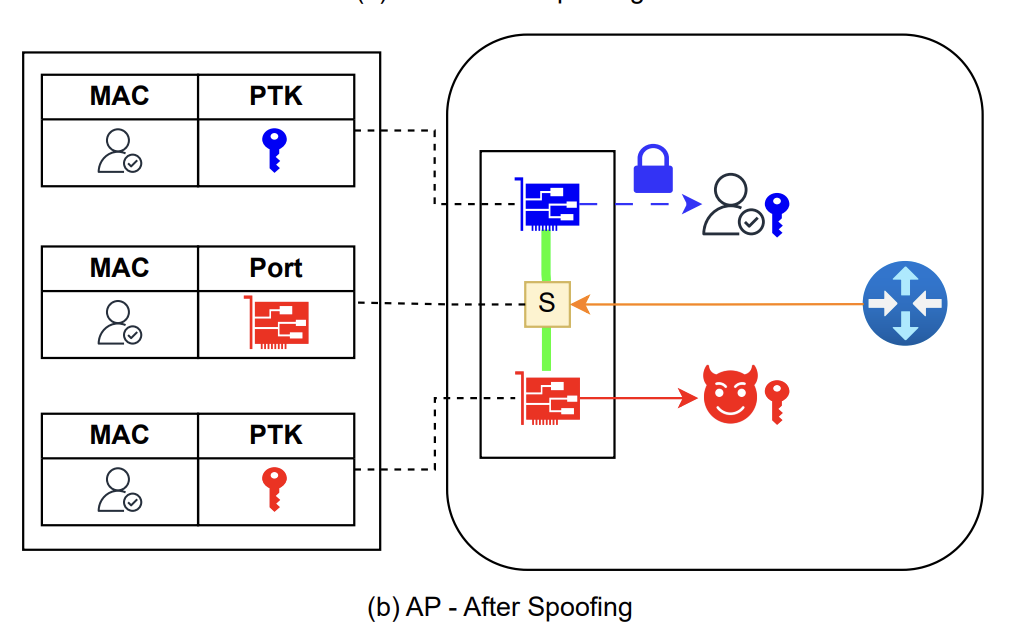
AirSnitch: “nowy atak na WiFi omijający szyfrowanie”.
Tego typu nagłówki mogą być trochę mylące (a pojawiają się już w zachodnich mediach). Zobaczmy wiec co właśnie ujawnili badaczo-hackerzy ;) Atak umożliwia podsłuch ruchu w sieci WiFi (atak Man in The Middle). Brzmi groźnie? No tak, ale: W badaniach ataki wykazywały się wysoką skutecznością – blisko 100% (tj. nie...
#WBiegu #Airsnitch #Ataki #Mitm #Podsłuch #Wifi
https://sekurak.pl/airsnitch-nowy-atak-na-wifi-omijajacy-szyfrowanie/
You've seen all posts